Son günlerde Türkiye’de de gündeme gelen yeni bir WhatsApp dolandırıcılığı, eski iOS sürümü kullanan iPhone sahiplerini hedef alıyor. İtalyan dijital adli bilişim şirketi Forenser, 28 Eylül 2026’da yayımladığı raporda Coruna adlı zararlı yazılımın WhatsApp hesaplarını kullanıcıya fark ettirmeden kopyaladığını, ardından rehberdeki kişilerden para istendiğini anlattı. Mağdurlar ne bağlanan yabancı cihazı ne de kendi adlarına gönderilen mesajları görebiliyor.
İçindekiler
iPhone WhatsApp Dolandırıcılığında Ne Oldu?
Senaryo tanıdık: annene, kardeşine ya da iş arkadaşına senin numarandan “acil borç lazım” diye bir mesaj gidiyor, IBAN paylaşılıyor. Mesaj gerçekten senin hesabından geldiği için karşı taraf şüphelenmiyor. Sen ise telefonuna baktığında bu yazışmaların hiçbirini görmüyorsun.
Forenser, İtalya’da ve bazı başka ülkelerde yaşanan bu tür vakalardan aldığı iPhone’ların tam dosya sistemi kopyalarını inceledi. Şirket kaç vakayı analiz ettiğini açıklamadı ama ortak noktayı net koydu: etkilenen cihazların tamamı iOS 18’in altındaki, güncellenmemiş sürümleri kullanıyordu. Raporda örnek olarak iOS 16.x sürümleri geçiyor.
Coruna yeni bir isim değil. Google Threat Intelligence Group (GTIG), Mart 2026’da bu araç takımını ayrıntılı biçimde anlatmıştı. Google’a göre Coruna, 5 tam saldırı zinciri ve toplam 23 güvenlik açığı içeriyor; iOS 13.0 ile iOS 17.2.1 arasındaki sürümleri hedef alıyor. Araç ilk olarak Şubat 2025’te ticari bir gözetim yazılımı firmasının müşterisinde görülmüş, sonra Ukrayna’daki ele geçirilmiş sitelerde casusluk amacıyla ve Çin merkezli sahte finans, kripto sitelerinde para çalmak için kullanılmıştı.
Coruna Saldırısı Nasıl İşliyor?
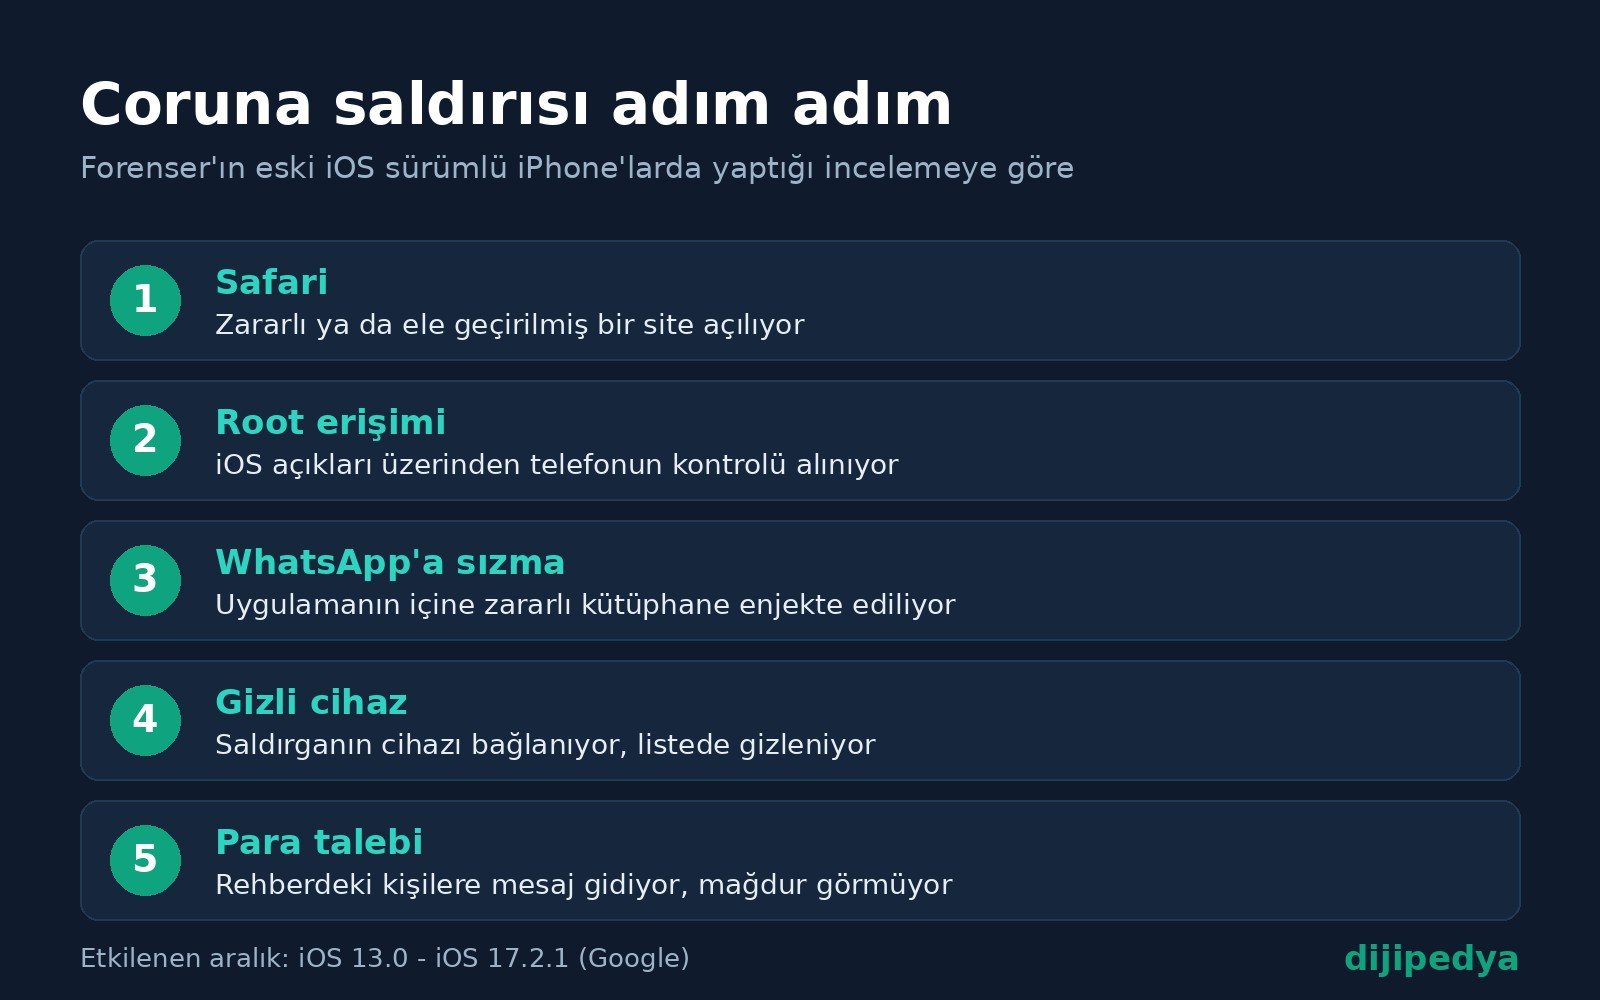
1Safari’den bir site açılıyor
Kurban, ele geçirilmiş ya da sahte bir internet sitesini Safari’de açıyor. Sayfadaki JavaScript kodu tarayıcıdaki bir açığı kullanarak telefonda kod çalıştırıyor. Kullanıcının bir uygulama indirmesi ya da izin vermesi gerekmiyor.
2Telefonun kontrolü alınıyor
İşletim sistemindeki ek açıklarla saldırgan root (yönetici) yetkisi elde ediyor.
3WhatsApp’ın içine giriliyor
Yüklenen bir modül, WhatsApp uygulamasının çalıştığı sürece zararlı bir kütüphane enjekte ediyor.
4Yabancı cihaz sessizce bağlanıyor
Saldırganın sunucusu bir QR kod gönderiyor; zararlı kod bunu WhatsApp’ın içinde onaylayarak saldırganın cihazını “Bağlı Cihazlar” arasına ekliyor. Kullanıcının ayarları açması ya da kod taraması gerekmiyor, telefon boşta dururken bile oluyor. Eklenen cihaz bağlı cihaz listesinden filtrelenip gizleniyor.
5Para mesajları gidiyor, mağdur görmüyor
Saldırganın bağlı cihazından gönderilen mesajlar mağdurun ekranından siliniyor. Rehberdeki kişilere giden para talepleri bu yüzden hesap sahibine hiç görünmüyor.
Forenser’a göre modül bununla da kalmıyor: tüm mesaj türlerini yakalayıp saldırganın sunucusuna yüklüyor, telefon numaralarını, profil fotoğraflarını ve kişi bilgilerini dışarı aktarıyor. Bu işlem mesajlar telefonda çözüldükten sonra yapıldığı için WhatsApp’ın uçtan uca şifrelemesi burada koruma sağlamıyor. Saldırgan şifrelemeyi kırmıyor, doğrudan cihazın kendisinden okuyor.
Hangi iPhone’lar Risk Altında?
Belirleyici olan telefonun modeli değil, üzerinde çalışan iOS sürümü. Google’ın verdiği aralık iOS 13.0 ile iOS 17.2.1 arası; bu sürümlerin üzerine güncellenmiş cihazlar Coruna’dan etkilenmiyor. Forenser, bu aralıkta kaldığı sürece iPhone 6s’ten iPhone 15’e kadar pek çok modelin risk taşıyabileceğini belirtiyor.
| Durum | Ne yapmalı? |
|---|---|
| iOS 17.2.1 veya daha eski sürüm, telefon güncelleme alabiliyor | Hemen cihazın desteklediği en güncel iOS sürümüne geç. |
| iPhone 6s, 7, 8, X gibi iOS 17’ye geçemeyen eski modeller | Google’ın önerisiyle Kilitleme Modu’nu aç, mümkünse telefonu yenile. |
| Güncel iOS kullanan iPhone | Coruna bu sürümlerde çalışmıyor; yine de para taleplerini ayrı kanaldan doğrula. |
Telefonundaki sürümü Ayarlar > Genel > Hakkında bölümünden görebilir, Ayarlar > Genel > Yazılım Güncelleme yolundan güncelleme yapabilirsin. Apple’ın son büyük güncellemesi hakkında iOS 27.2 yazımıza bakabilirsin.
WhatsApp Dolandırıcılığından Nasıl Korunulur?
1iOS’u güncelle
En etkili önlem bu. Google, Coruna’nın en güncel iOS sürümüne karşı işe yaramadığını açıkça belirtiyor.
2Güncellenemiyorsan Kilitleme Modu’nu aç
Google’ın incelemesine göre Coruna, cihaz Kilitleme Modu’ndayken ya da Safari gizli sekmede kullanılırken çalışmayı bırakıyor. Kilitleme Modu bazı web özelliklerini ve ek dosyaları kısıtladığı için günlük kullanımda fark edilebilir, ama eski bir iPhone için ciddi bir koruma katmanı.
3Şüphe varsa telefonu sıfırla
Forenser’ın tarif ettiği temizleme yolu: yedek alıp telefonu fabrika ayarlarına döndürmek, iOS’u güncellemek ve WhatsApp’ı yeniden kurmak. WhatsApp’ın yeniden kurulmasıyla kopyalanan oturumun kapanması bekleniyor.
4Bağlı cihazları yine de kontrol et
Bu saldırıda yabancı cihaz listede gizlenebiliyor, ama diğer hesap çalma yöntemlerine karşı Ayarlar > Bağlı Cihazlar bölümüne bakmak ve tanımadığın oturumları kapatmak iyi bir alışkanlık. Detaylar için WhatsApp’ın başka telefonda açık olduğunu anlama rehberimize göz atabilirsin.
5Para isteyen mesajı telefonla doğrula
Tanıdık birinin hesabından gelse bile para, IBAN ya da kod isteyen bir mesajı arayarak ya da yüz yüze teyit etmeden işlem yapma. Hesabının ele geçirildiğinden şüpheleniyorsan yakınlarına hemen haber ver.
Son dönemde dolandırıcıların hedefindeki tek kanal WhatsApp değil; e-postayla gelen oltalama girişimleri için sahte Meta yaş doğrulama maili haberimize de bakabilirsin.
Henüz Netleşmeyenler
Forenser kaç vakayı incelediğini ve hangi ülkelerde görüldüğünü ayrıntılı açıklamadı. İlk araştırmalar CVE-2025-43300 kodlu bir ImageIO açığını işaret etmiş, ancak şirket tam dosya sistemi analizinden sonra farklı bir sonuca vardığını yazdı; vakalarda kullanılan saldırı zincirinin tam olarak hangisi olduğu raporda kesinleşmiş değil. Kodun Telegram gibi başka uygulamalardan da veri çekebilecek yapıda olduğu belirtiliyor, ancak bu gerçek vakalarda gözlenmedi.
Türkiye’de bildirilen hesap ele geçirme vakalarının hepsinin Coruna’yla ilişkili olduğu da doğrulanmış değil. Bu yüzden telefonun güncel olsa bile para talebi içeren mesajlarda temkinli olmak gerekiyor. Apple ve WhatsApp’tan konuya ilişkin ayrı bir açıklama henüz gelmedi.
Sıkça Sorulan Sorular
Coruna nedir?
Coruna, eski iOS sürümlerindeki güvenlik açıklarını kullanan gelişmiş bir saldırı araç takımı. Google Threat Intelligence Group, Mart 2026’da 5 saldırı zinciri ve 23 açık içerdiğini duyurdu. Etkilediği aralık iOS 13.0 ile iOS 17.2.1 arası.
WhatsApp hesabım ele geçirildiyse nasıl anlarım?
Bu saldırıda bağlı cihaz listesi ve gönderilen mesajlar gizlenebildiği için telefondan anlamak zor. En sık işaret, yakınlarının senin adına para isteyen mesajlar aldığını söylemesi. Böyle bir şey duyarsan hemen yakınlarını uyar ve telefonunu güncelle.
iPhone’umu güncellersem güvende miyim?
Google’a göre Coruna en güncel iOS sürümünde çalışmıyor. iOS 17.2.1’in üzerindeki bir sürüme, mümkünse cihazının desteklediği en son sürüme geçmek bu saldırıya karşı temel önlem.
Eski iPhone’um güncelleme almıyorsa ne yapmalıyım?
Google, güncellenemeyen cihazlar için Kilitleme Modu’nu (Lockdown Mode) öneriyor; Coruna bu mod açıkken çalışmıyor. Ayarlar > Gizlilik ve Güvenlik > Kilitleme Modu yolundan açılabiliyor.
Android telefonlar da etkileniyor mu?
Coruna iOS’u hedef alan bir araç takımı. Forenser’ın incelediği vakaların hepsi eski iOS sürümlü iPhone’larda görüldü.
Kaynaklar
- Malware Coruna e clonazione account WhatsApp (Forenser, 28 Eylül 2026)
- Coruna: The Mysterious Journey of a Powerful iOS Exploit Kit (Google Threat Intelligence Group, 3 Mart 2026)
- About Lockdown Mode (Apple Destek)
- How to unlink a device (WhatsApp Yardım Merkezi)
Daha fazla güncel gelişme: Günün tüm teknoloji ve yapay zeka haberleri için Yapay Zeka Haberleri sayfamızı takip et.
Dijipedya haber bültenine ücretsiz abone ol, WhatsApp ve telefon güvenliğiyle ilgili gelişmeleri kaçırma. Yeni yazılar doğrudan mailine gelsin!
Dijipedya’da İlgili İçerikler