Fransa, gıda perakendesini doğrudan hedef alan alışılmadık bir siber saldırıyla karşı karşıya. Hackerlar 11 Ekim’i 12 Ekim’e bağlayan gece yüzlerce süpermarketin soğutma sistemlerine uzaktan erişti, buzdolabı ve derin dondurucularda zorla buz çözme (defrost) modunu çalıştırdı. Bazı dolapların içi altı saat boyunca 50 dereceye kadar ısındı. Intermarché, Coopérative U ve E.Leclerc’in aralarında bulunduğu zincirler, dondurulmuş ürünleri ve taze meyve sebzeleri sağlık riski nedeniyle çöpe atmak zorunda kaldı. Fransız yetkililer olayı “emsalsiz” olarak nitelendiriyor.
İçindekiler
Fransa’daki siber saldırıda ne oldu?
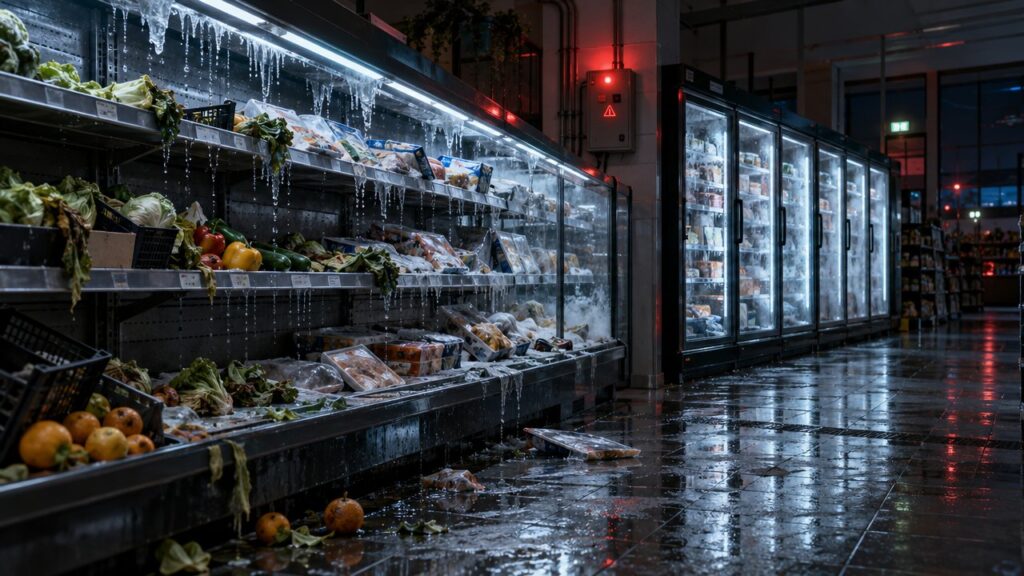
Saldırganlar müşteri verilerine ya da kasa ve ödeme sistemlerine dokunmadı. Hedef, mağazalardaki soğutma yönetim sistemleriydi. Fransız televizyonu BFMTV’nin aktardığına göre hackerlar reyon dolaplarında, derin dondurucularda ve soğuk hava depolarında buz çözme döngüsünü uzaktan zorla başlattı. Normalde birkaç dakika süren ve kontrollü işleyen bu döngü saatlerce açık kaldı.
Intermarché’nin sahibi Les Mousquetaires grubunun açıklamasına göre etkilenen dolapların sıcaklığı altı saat boyunca 50 dereceye kadar çıktı. Sabah açılışında personel çözülmüş donuk ürünler, ısınmış süt ürünleri ve bozulmuş meyve sebzelerle karşılaştı. Bazı mağazalarda aşırı ısınmanın yangına yol açtığı da bildirildi. Gıda güvenliği kuralları gereği soğuk zinciri kırılan ürünlerin satışı mümkün olmadığından büyük miktarda gıda imha edildi.
Toplam zarar henüz netleşmedi. Intermarché, bu tür bir olayın sigorta kapsamına girmeyebileceği uyarısında bulundu. Uluslararası basın kaybın milyonlarca euroyu bulduğunu yazıyor.
Hangi market zincirleri etkilendi?
Resmi olarak doğrulanan en net rakam Les Mousquetaires’den geldi: grubun yaklaşık 150 mağazası doğrudan etkilendi. Coopérative U’nun CEO’su Dominique Schelcher de kendi mağazalarının hedef alındığını doğruladı ve bu ekipmanların hedef alınmasını son derece ağır ve daha önce görülmemiş bir durum olarak tanımladı. BFMTV, Fransa’nın en büyük market zinciri E.Leclerc’in birçok şubesinin de etkilendiğini aktardı; Leclerc konuya ilişkin yorum yapmadı.
İsrail merkezli Ynet’in derlediği ilk raporlara göre etkilenen mağaza sayısı zincir bazında şöyle:
| Market zinciri | Etkilenen mağaza (ilk raporlar) |
|---|---|
| Intermarché ve Netto | En az 300 (grubun doğruladığı: yaklaşık 150) |
| Coopérative U | Yaklaşık 100 |
| Carrefour | Yaklaşık 80 |
| Monoprix | Yaklaşık 30 |
| E.Leclerc | Birden fazla şube |
Carrefour, Monoprix ve Auchan basının yorum taleplerine yanıt vermedi, bu yüzden bu zincirlere ait sayılar henüz şirketler tarafından doğrulanmış değil.
Olay Fransa sınırında kalmamış olabilir. Hollanda merkezli Ahold Delhaize de ağında bir güvenlik sorunu tespit ettiğini açıkladı ve bazı sistemleri devre dışı bıraktı. Albert Heijn mağazaları açık kaldı ama çevrim içi uygulama ve teslimat hizmeti durdu, elektronik fiyat etiketleri yer yer yanlış bilgi gösterdi. Belçika basını Belçika ve Lüksemburg’daki Delhaize mağazalarının da etkilendiğini yazdı. Bu sorunların Fransa’daki saldırıyla bağlantılı olup olmadığı henüz bilinmiyor.
Hackerlar soğutma sistemlerine nasıl girdi?
Başbakanlık kaynaklarına göre Fransa’nın ulusal siber güvenlik ajansı ANSSI, Danimarkalı Danfoss şirketinin soğutma yönetim yazılımında bir güvenlik açığı tespit etti. Danfoss, Fransa’da sınırlı sayıda soğutma yönetim sistemini etkileyen olaylardan haberdar olduğunu doğruladı. Şirkete göre etkilenen cihazlar eski ürünler ve güncel olmayan yazılım (firmware) çalıştıran sistemlerdi. Danfoss, müşterilerine uzun süredir yazılımlarını güncellemelerini ve eski sistemlerden geçiş yapmalarını tavsiye ettiğini söylüyor.
Bu soğutma kontrol sistemleri marketlerde çok sayıda dolabı tek merkezden yönetmek için kullanılıyor. Teknisyenler sıcaklığı, alarmları ve buz çözme zamanlarını web tabanlı bir panelden izleyip değiştirebiliyor. Bu panel internete açık bırakıldığında ya da yazılımı güncellenmediğinde, dışarıdan gelen bir saldırgan da aynı ayarları değiştirebiliyor.
Konu aslında aylardır sektörün gündemindeydi. Siber güvenlik şirketi Claroty, Ağustos 2026’da Danfoss AK-SM 800A ve Copeland XWEB Pro soğutma kontrolcülerinde ciddi açıklar bulduğunu duyurdu. Danfoss cihazındaki açıklardan biri, normal giriş kontrollerini atlatmaya imkan veren gizli bir doğrulama mekanizmasıydı. Claroty, ele geçirilen bir kontrolcünün sıcaklıkları ve buz çözme döngülerini fark edilmeden değiştirebileceği uyarısını yapmıştı. Danfoss ayrıca 18 Eylül’de sistem değişkenlerinin okunup değiştirilmesine ve yetkisiz kod çalıştırılmasına izin verebilecek bir başka açığı kamuoyuyla paylaştı. Soruşturmacılar saldırıda hangi açığın kullanıldığını henüz doğrulamadı.
Fransa hükümeti ve savcılık ne diyor?
Paris Savcılığı, birçok gıda perakendecisinin soğutma sistemlerine yönelik geniş çaplı saldırıyla ilgili ön soruşturma başlattı. Başbakan Sébastien Lecornu, ANSSI’ye olayı soruşturma ve zararı sınırlama talimatı verdi. Başbakanlık, devletin tamamen seferber olduğunu ve diğer ülkeler de etkilenmiş olabileceği için Avrupalı ortaklarla koordinasyon içinde çalışıldığını açıkladı. ANSSI, aynı açıktan etkilenebilecek başka Fransız şirketlerini de tespit etmeye çalışıyor.
AB’nin Tarım ve Gıdadan Sorumlu Komiseri Christophe Hansen saldırıyı kınadı ve gıda güvenliği konusunda dikkatin artırılması gerektiğini söyledi. Saldırının arkasında kimin olduğu ise belli değil. Bugüne kadar hiçbir grup üstlenmedi ve yetkililer herhangi bir ülkeyi ya da grubu işaret etmedi.
Gıda tedariki neden yeni hedef?
Bu saldırıyı farklı kılan, sonucun ekranda değil fiziksel dünyada görülmesi. Veri çalınmadı, sistemler fidye için kilitlenmedi; doğrudan gıda bozuldu. Bir market dolabının ayarını değiştirmek, gıda tedarikine zarar vermek için bomba atmaya ya da depoları basmaya gerek kalmadığını gösteriyor. Hedef uzaktan, tek bir gecede ve yüzlerce noktada aynı anda vurulabiliyor.
Avrupa son aylarda altyapıya yönelik “hibrit saldırılar” konusunda tedirgin. Cumhurbaşkanı Emmanuel Macron geçen ay Rusya kaynaklı hibrit saldırılara karşı önlem alınması talimatı vermişti. Ancak bu olayla ilgili resmi bir bağlantı kurulmuş değil. Daha önce de market zincirleri siber saldırılardan etkilenmişti: İngiltere’de Co-op 2025’te yaşanan saldırının ardından raflarda ürün sıkıntısı çekmişti. O olaylarda sorun sipariş ve lojistik sistemlerindeydi; Fransa’daki saldırı ise soğuk zincirin kendisini hedef aldı.
Soğutma, ısıtma, havalandırma ve enerji yönetimi gibi sistemler “operasyonel teknoloji” (OT) olarak adlandırılıyor. Bu cihazlar uzun yıllar boyunca değiştirilmeden kullanılıyor, güncellemeleri çoğu zaman bakım firmalarına bırakılıyor ve bilgi işlem ekiplerinin radarına daha az giriyor. Yapay zeka destekli araçlar internete açık cihazları taramayı ve bilinen açıkları denemeyi kolaylaştırdıkça, bu tür eski sistemlerin riski de büyüyor. Bankaların, elektrik ve internet altyapısının nasıl hedef alınabileceği tartışmasını OpenAI ve Anthropic yöneticilerinin felaket senaryosu hazırlıkları yazımızda ele almıştık.
İşletmeler bu tür saldırılara karşı ne yapabilir?
Danfoss ve Claroty’nin açıklamaları, soğutma ve benzeri bağlı sistemleri kullanan işletmeler için birkaç somut adıma işaret ediyor:
1Yazılımı güncelle
Claroty’ye göre Danfoss AK-SM 800A için R4.3.1 veya sonrası, Copeland XWEB Pro için 1.13 sürümü yayımlandı. Danfoss da etkilenen cihazların eski yazılım çalıştırdığını vurguluyor. Bakım firmasından cihazların hangi sürümde olduğunu yazılı olarak istemek ilk adım.
2Yönetim panellerini internetten ayır
Soğutma kontrol panelinin doğrudan internete açık olmaması gerekiyor. Uzaktan erişim gerekiyorsa VPN ve çok faktörlü doğrulama gibi ek katmanlar kullanılmalı, kullanılmayan hesaplar kapatılmalı.
3Eski cihazları planlı şekilde değiştir
Desteği biten modeller artık güvenlik güncellemesi almıyor. Danfoss, müşterilerine eski sistemlerden geçiş yapmalarını uzun süredir tavsiye ettiğini söylüyor.
4Bağımsız sıcaklık alarmı kur
Kontrol sistemi ele geçirildiğinde alarmlar da susturulabilir. Merkezi sistemden bağımsız çalışan basit sıcaklık sensörleri ve SMS uyarıları, sorunun saatler sonra değil dakikalar içinde fark edilmesini sağlar.
Sıkça Sorulan Sorular
Fransa’daki süpermarket siber saldırısı ne zaman oldu?
Saldırı 11 Ekim’i 12 Ekim 2026’ya bağlayan gece gerçekleşti. Hackerlar soğutma sistemlerine uzaktan müdahale ederek zorla buz çözme modunu çalıştırdı.
Hangi marketler etkilendi?
Intermarché ve Netto (Les Mousquetaires grubu yaklaşık 150 mağazayı doğruladı), Coopérative U ve E.Leclerc etkilendi. İlk raporlarda Carrefour ve Monoprix mağazalarının da etkilendiği yazıldı ancak bu zincirler açıklama yapmadı.
Hackerlar soğutma sistemlerine nasıl girdi?
Fransız siber güvenlik ajansı ANSSI, Danfoss’un soğutma yönetim yazılımında bir açık tespit etti. Danfoss, etkilenen cihazların eski ve güncellenmemiş yazılım çalıştırdığını söyledi. Kullanılan açık henüz kesinleşmedi.
Saldırının arkasında kim var?
Henüz bilinmiyor. Hiçbir grup saldırıyı üstlenmedi ve Fransız yetkililer bir ülke ya da grubu işaret etmedi. Paris Savcılığı ön soruşturma başlattı.
Bozulan ürünler satışa çıktı mı?
Hayır. Soğuk zinciri kırılan dondurulmuş ve taze ürünler gıda güvenliği kuralları gereği imha edildi. Intermarché etkilenen tüm ürünleri sağlık riskine karşı çöpe attığını açıkladı.
Kaynaklar
[1] Irish Examiner: Hackers force fridge temperatures in hundreds of supermarkets up to 50C overnight. Yayın: 12 Ekim 2026.
[2] Ynet: Hackers heat French supermarket fridges to 50°C. Yayın: 12 Ekim 2026.
[3] Bloomberg: Hundreds of French Supermarkets Lose Refrigeration in Weekend Cyberattack. Yayın: 12 Ekim 2026.
[4] SecurityBrief: Refrigeration controller flaws threaten cold chains. Yayın: 11 Ağustos 2026.
[5] Grocery Gazette: Co-op faces product shortages as cyber attack continues. Yayın: 6 Mayıs 2025.
Kapak görseli yapay zeka ile oluşturulmuş temsili bir çalışmadır.
Güncel yapay zeka haberlerini, yeni promptları ve pratik ipuçlarını kaçırma. Haber bültenimize ücretsiz abone ol, doğrudan mailine gelsin!
Dijipedya’da İlgili İçerikler
Daha fazla güncel gelişme: Günün tüm yapay zeka haberleri için Yapay Zeka Haberleri sayfamızı takip et.
Dijipedya sitesinden daha fazla şey keşfedin
Son gönderilerin e-postanıza gönderilmesi için abone olun.