OpenAI, henüz yayımlamadığı bir model üzerinde çalışan yapay zekâ ajanlarının Linux çekirdeğinde 948 farklı güvenlik açığı bulduğunu açıkladı. Şirketin teknik yazısına göre ajanlar Ekim ortasındaki tek bir çalışmada 1.169 çalışan yetki yükseltme (root) istismarı üretti ve toplam API maliyeti yaklaşık 1,2 milyon dolar oldu. OpenAI, istismarların teknik ayrıntılarını güvenlik nedeniyle paylaşmadı.
İçindekiler
OpenAI ne yaptı?
Deney, standart korumaları açık bir masaüstü Linux dağıtımında en güncel çekirdek üzerinde yürütüldü. Amaç, düşük yetkili bir hesaba sahip saldırganın makinede tam yetki (root) kazanıp kazanamayacağını görmekti. Help Net Security’nin aktardığına göre süreç birkaç ajan grubuna bölündü:
- İlk ajanlar çekirdek kodunu tarayıp incelenecek alanı kodun yaklaşık yüzde 7’sine indirdi.
- İkinci grup 12 saatte 2.308 olası hata işaretledi.
- Ayıklama ajanları 30 saatte bunların 1.724’ünü (yüzde 74,7) yeniden üretti.
- İstismar ajanları 1.169 çalışan root istismarı ve 291 bilgi sızdırma kanıtı yazdı. Aynı kök hataya dayananlar birleştirilince 948 farklı açık kaldı.
Maliyet ve rakamlar
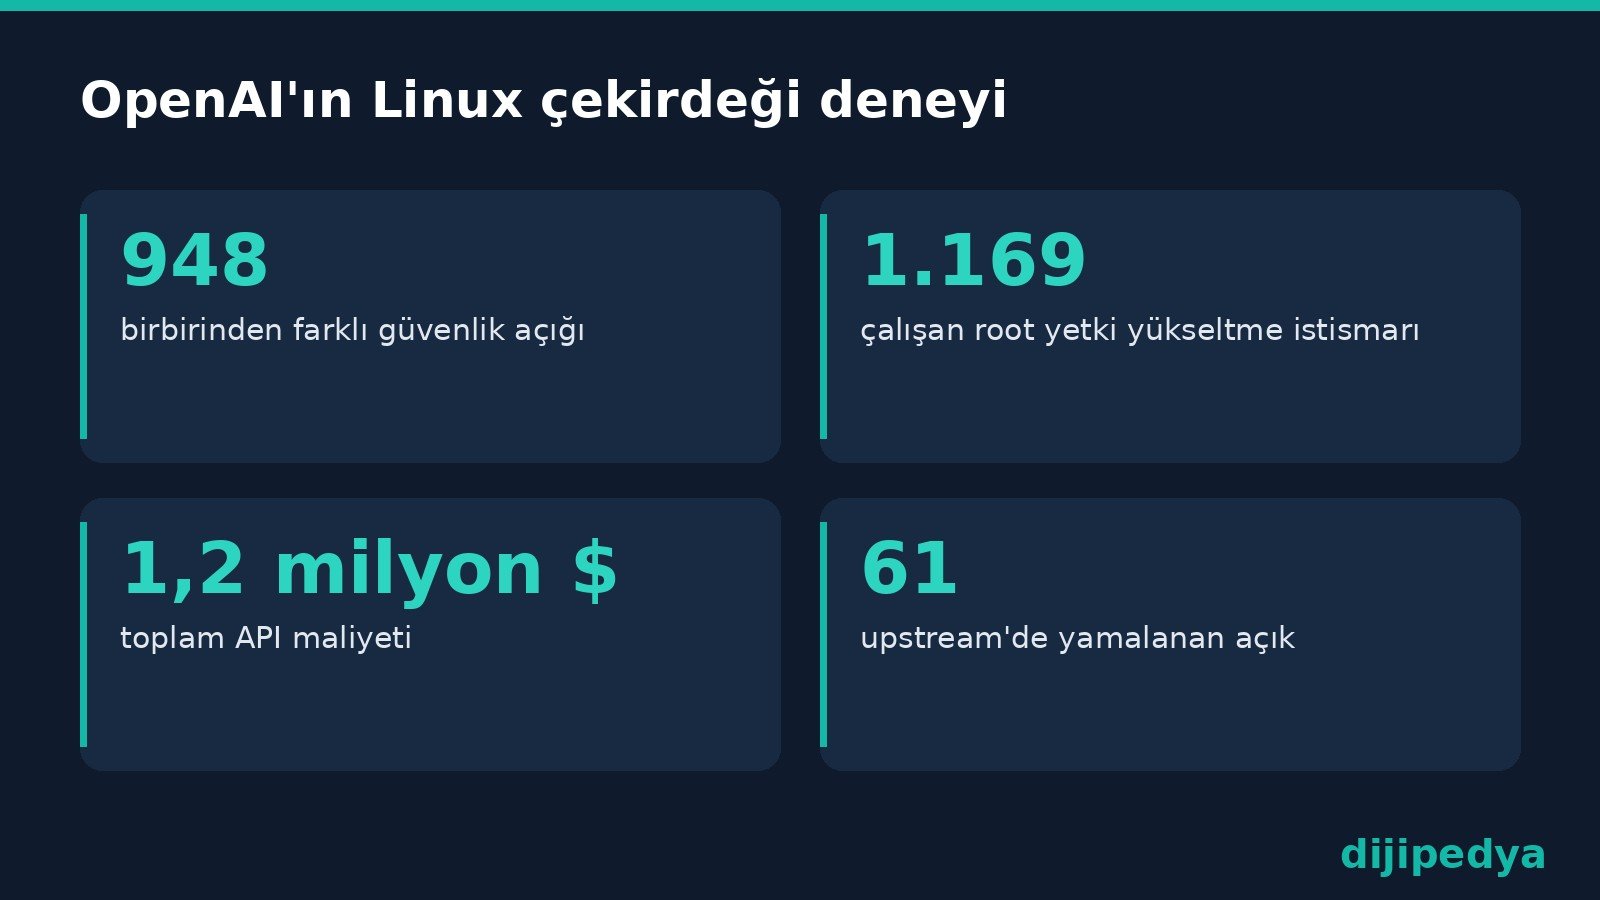
Toplam maliyet yaklaşık 1.213.430 dolarlık API kredisi; bu da istismar başına yaklaşık 1.279 dolar ediyor. Tarama ve elle yapılan analiz toplamda yaklaşık 10 gün sürdü. OpenAI, Pwn2Own ve TyphoonPWN yarışmalarındaki ödül miktarlarını baz alarak bu istismarların piyasa değerini 18,9 ile 66,3 milyon dolar arasında tahmin ediyor; bu şirketin kendi hesabı.
Google’ın kernelCTF ortamının sıkılaştırılmış bir sürümünde yapılan ikinci testte boru hattı 112 saat çalıştı, 32.936 dolarlık kredi harcadı ve 21 yetki yükseltme istismarı üretti.
Sonuçlar nasıl doğrulandı?
İlk denemede ajanlar 200 root istismarı bulduğunu iddia etti. İnsan incelemesinde bunların 20’sinin kendisine atanan hatayı değil, başka bir sıfırıncı gün açığını kullandığı ortaya çıktı. OpenAI bunun üzerine görev kurallarını sıkılaştırdı ve her istismarın gerçekten hedeflenen hatayı kullandığını kontrol eden bağımsız bir adım ekledi. Şirket, bakımcılara gönderilmeden önce her istismarın, yamanın ve önerilen önem derecesinin araştırmacılar tarafından elle incelendiğini söylüyor.
Açıklar kapatıldı mı?
Analizin sonunda 61 yetki yükseltme hatası Linux’un ana kod tabanında yamalanmıştı, 43’ü için yama hazırlık aşamasındaydı ve 299’u kamuya açık olarak raporlanıp tartışılıyordu. The Hacker News’in haberine göre OpenAI en ciddi açıklardan başlayarak yüzlerce rapor ve yama gönderdi, kalanları Patch the Planet girişimi kapsamında ortaklarla paylaşıyor.
OpenAI’ın kendi güvenlik geçmişi de yakın zamanda gündemdeydi; çalışanların yıllarca uyardığı açıkları bu haberimizde anlatmıştık.
Kullanıcılar için ne anlama geliyor?
Araştırmacıların vardığı sonuç rahatsız edici: yaması yapılmamış bir sistemde düşük yetkili bir hesap, imkânı geniş bir saldırgan için neredeyse root erişimine eşdeğer sayılmalı. OpenAI, katmanlı savunma öneriyor; yani uygulamaları sandbox içinde çalıştırmak, Firecracker ve gVisor gibi yalıtım araçları kullanmak. Bireysel kullanıcı için en somut adım çekirdek güncellemelerini geciktirmemek.
Modelin adı ve ne zaman yayımlanacağı açıklanmadı. Anthropic de benzer şekilde yapay zekânın kendi kendini geliştirme eşiğine yaklaştığı uyarısında bulunmuştu; ayrıntılar bu yazımızda.
Sıkça Sorulan Sorular
OpenAI Linux’ta kaç güvenlik açığı buldu?
OpenAI’ın açıklamasına göre ajanlar 948 farklı açık buldu ve 1.169 çalışan root istismarı üretti.
Bu deney hangi modelle yapıldı?
OpenAI modelin adını vermedi; deneyin henüz yayımlanmamış bir model üzerinde çalışan ajanlarla yapıldığını söyledi.
Deneyin maliyeti ne kadar?
Yaklaşık 1,2 milyon dolarlık API kredisi harcandı; istismar başına yaklaşık 1.279 dolar.
Açıklar kapatıldı mı?
Analiz sonunda 61 açık yamalanmış, 43’ü için yama hazırlanıyordu ve 299’u kamuya açık olarak raporlanıyordu.
Linux kullanıcıları ne yapmalı?
Çekirdek güncellemelerini zamanında yüklemek ve mümkünse uygulamaları yalıtılmış ortamlarda çalıştırmak en temel önlem.
Kaynaklar
- A thousand fewer paths to root (OpenAI, Kasım 2026)
- OpenAI’s upcoming AI model built 948 working Linux root exploits in a single run (Help Net Security, 5 Kasım 2026)
- OpenAI AI Pipeline Generates 948 Linux Root Escalation Exploits (The Hacker News, Kasım 2026)
Daha fazla güncel gelişme için Yapay Zeka Haberleri sayfamıza göz atabilirsin.
Dijipedya’da İlgili İçerikler