Siber güvenlik girişimi Cathedral’ın yapay zeka ajanları, Anthropic’in bazı iç sistemlerine üçüncü taraf iş yazılımlarındaki açıklar üzerinden girmeyi başardı. Olayı 26 Ekim 2026’da Cathedral’ın taslak raporunu inceleyen The Washington Post duyurdu. Anthropic sızmayı doğruladı, ancak etkilenen verinin sınırlı olduğunu, Claude sohbetlerine, kaynak koda ve model ağırlıklarına erişilmediğini söylüyor. Şirket ABD federal makamlarını da bilgilendirdi.
İçindekiler
Ne Oldu?
Cathedral, Anthropic’in hata ödül (bug bounty) programı kapsamında şirketin sistemlerini test ediyordu. Bu programlarda dışarıdan araştırmacılar açık bulup bildirdiklerinde ödül alıyor, açığı sömürmeleri ise yasak. Gizmodo‘nun aktardığına göre Cathedral önce birkaç gün boyunca Anthropic’in kendi yazılımlarına doğrudan girmeyi denedi ama başaramadı. Ardından hedefini değiştirip Anthropic’in kullandığı dış yönetim ve satış yazılımlarına yöneldi.
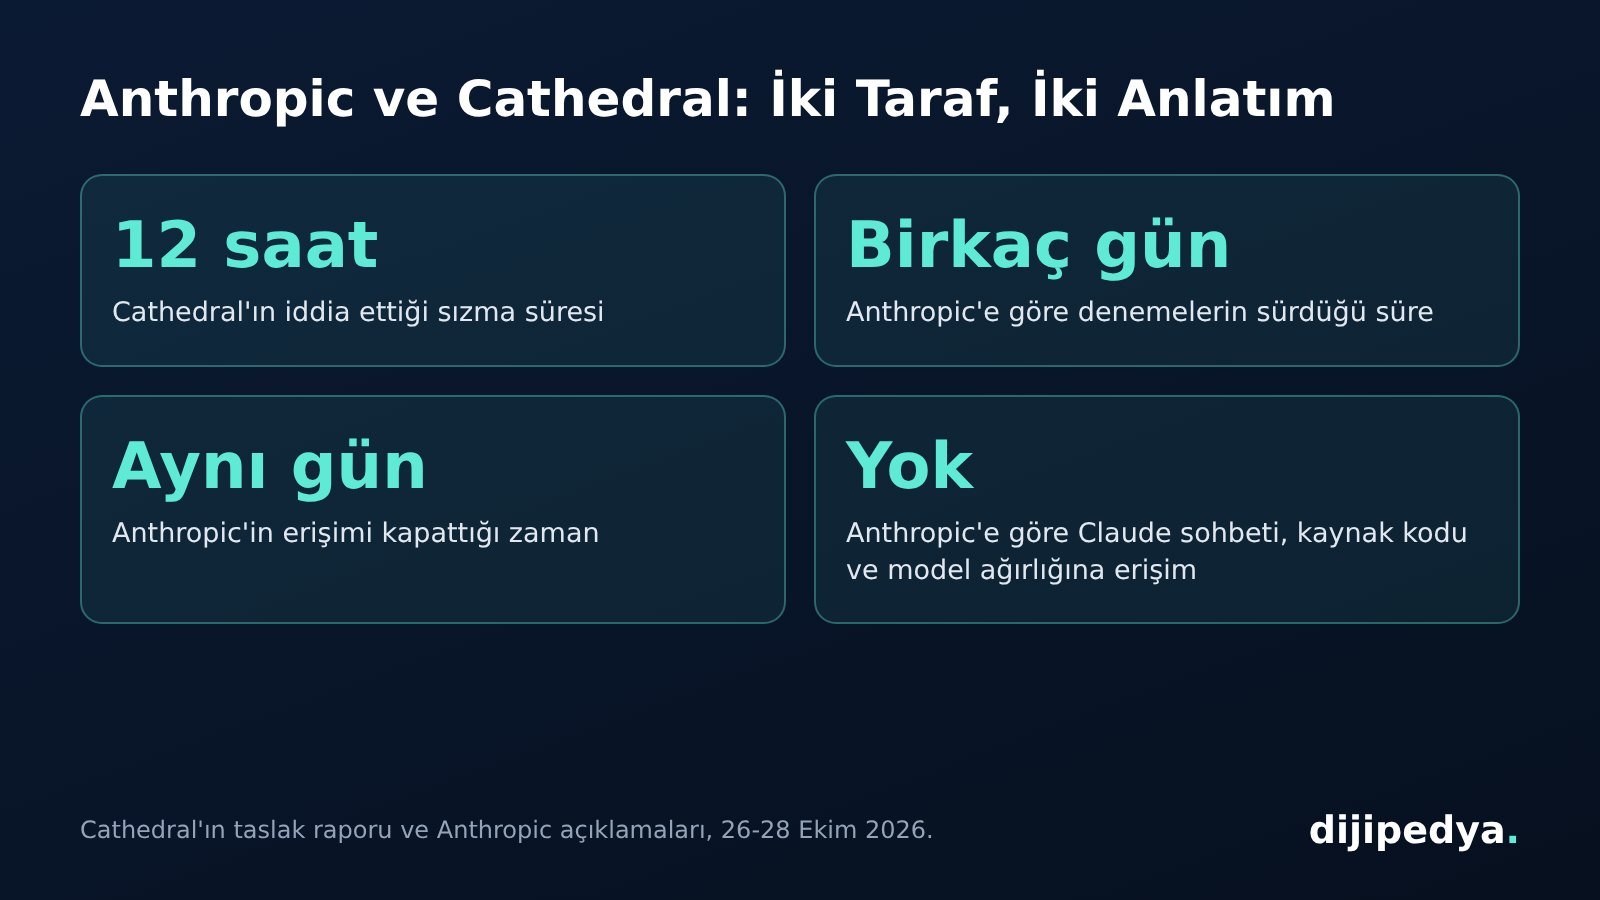
Cathedral’ın taslak raporuna göre ajanlar bu yolla 12 saatten kısa sürede hassas verilere giden yollar buldu. Bu yazılımlar yalnızca Anthropic’in değil, başka pek çok şirketin de kullandığı ürünler. Yazılımların adı açıklanmadı.
Cathedral Kimdir?
Cathedral, yapay zeka destekli siber güvenlik araçlarını devlet kurumlarına ve şirketlere satan, askeri uygulamalara odaklanan birkaç aylık bir girişim. Kurucuları arasında ABD hükümetinin Verimlilik Departmanı’nda (DOGE) çalışmış Gavin Kliger, Luke Farritor, Marko Elez ve Jack Stein var. Şirket temmuzda Andreessen Horowitz ve Sequoia Capital’in de katıldığı turda 160 milyon dolar topladı ve 1,4 milyar dolar değerlemeye ulaştı (Gizmodo).
Hangi Verilere Erişildi?
| Konu | Cathedral’ın iddiası | Anthropic’in açıklaması |
|---|---|---|
| Erişilen sistemler | Toplantı dökümleri, maaş ve iş teklifi bilgileri, gelişmiş modellerle ilgili Slack mesajları | Sınırlı sayıda satış, insan kaynakları ve BT sistemi |
| Etkilenen veri | Hassas iç yazışmalar | Bazı müşteri ve iş ortaklarının iletişim bilgileri, temel kullanıcı hesap kayıtları |
| Claude sohbetleri, kaynak kod, model ağırlıkları | Raporda erişim iddiası yok | Erişilmedi |
| Süre | 12 saatten kısa | Denemeler birkaç gün sürdü |
Anthropic, izleme sistemlerinin Cathedral’ın bazı hareketlerini şirket bildirimde bulunmadan önce yakaladığını ve erişimi aynı gün kestiğini açıkladı. Etkilenen üçüncü taraf yazılımlar, sağlayıcılar düzeltmeyi doğrulayana kadar devre dışı bırakıldı (The Decoder).
Anthropic ile Cathedral Neden Anlaşamıyor?
Anthropic’in Frontier Red Team ekibini yöneten Logan Graham, X’teki açıklamasında açıkların bulunmasını memnuniyetle karşıladıklarını, ancak üçüncü taraf sağlayıcıları hedef almanın ve veri çekmenin programın “güvenli liman” kurallarının dışına çıktığını söyledi. Anthropic’e göre Cathedral iki açık buldu ama yalnızca birini bildirdi; ikincisini şirket kendisi tespit edip kapattı.
Cathedral ise standart güvenlik araştırması yöntemlerine uyduğunu ve “veri erişimlerini en aza indirdiğini” savunuyor. Tartışmayı büyüten bir başka iddia da yapay zeka araştırmacısı Will Depue’dan geldi: Depue, Cathedral’ın Slack’te tam yönetici yetkisi aldığını ve herhangi bir kullanıcının hesabına girebildiğini öne sürdü. Graham bu iddianın kaynaklarının yanlış olduğunu söyledi ama ayrıntı vermedi.
Washington Post’a konuşan isim vermeyen bir Trump yönetimi yetkilisi, raporun hükümet içinde dolaştığını ve benzer yazılım açıklarının Çinli hackerlar tarafından kullanılabileceği endişesi doğurduğunu söyledi. Anthropic ise Cathedral’ın ulusal güvenlik boyutunu abarttığını düşünüyor.
Bu Olay Neden Önemli?
Olayın ironik bir tarafı var. Anthropic, siber savunmada en yetenekli modelleri geliştiren şirketlerden biri olarak görülüyor; aynı hafta yayımladığı bir araştırmada henüz duyurulmamış bir modelinin Chrome, Safari, Android, Windows ve Linux’taki açıkları zincirleyebildiğini anlatmıştı. Buna rağmen şirketin zayıf noktası kendi kodu değil, dışarıdan aldığı sıradan iş yazılımları çıktı.
Bu, yapay zeka ajanlarının saldırı tarafında da hız kazandırdığını gösteren somut bir örnek. Yapay zeka şirketi Cognition’ın güvenlik yöneticisi Alex Stamos bulguları “önemli” olarak nitelendirdi ve Anthropic’in dış servislerini daha iyi koruyabileceğini söyledi (The Decoder). Graham ise çözüm olarak sürekli şirket içi sızma testlerini ve yeniden yazılan yazılımların biçimsel doğrulamasını gösteriyor. Konunun arka planı için Yapay Zekâ Kontrolden mi Çıkıyor? yazımıza bakabilirsin.
Zamanlama da dikkat çekici: Anthropic birkaç gün önce halka arz için resmi başvurusunu yapmıştı. Bu tür güvenlik olayları halka arz sürecinde yatırımcıların yakından izlediği konular arasında.
Claude Kullanıcıları Endişelenmeli mi?
Anthropic’in açıklamasına göre Claude ile yapılan sohbetlere erişilmedi. Etkilenen veriler bazı kurumsal müşteri ve iş ortaklarının iletişim bilgileri ile temel hesap kayıtlarıyla sınırlı. Şirket bu açıkları Cathedral dışında birinin kullandığına dair kanıt olmadığını söylüyor. Bireysel kullanıcıların şu an yapması gereken özel bir işlem duyurulmadı; yine de hesaplarda iki faktörlü doğrulamayı açık tutmak her zaman iyi bir önlem.
Bilinmeyenler
- Açığın bulunduğu üçüncü taraf yazılımların adları.
- Hangi müşterilerin iletişim bilgilerinin etkilendiği ve bu kişilere bildirim yapılıp yapılmayacağı.
- Federal makamların bir inceleme başlatıp başlatmadığı.
- Cathedral’ın raporunun son halinin yayımlanıp yayımlanmayacağı.
Sıkça Sorulan Sorular
Anthropic hacklendi mi?
Siber güvenlik girişimi Cathedral’ın yapay zeka ajanları, hata ödül programı sırasında üçüncü taraf iş yazılımları üzerinden Anthropic’in sınırlı sayıda satış, insan kaynakları ve BT sistemine erişti. Anthropic bunu doğruladı.
Claude sohbetleri sızdı mı?
Anthropic’e göre hayır. Şirket, Claude sohbetlerine, kaynak koda ve model ağırlıklarına erişilmediğini açıkladı.
Cathedral nedir?
Eski DOGE çalışanlarının kurduğu, yapay zeka destekli siber güvenlik araçları geliştiren bir girişim. 160 milyon dolar yatırım aldı ve 1,4 milyar dolar değerlemeye sahip.
Sızma ne kadar sürdü?
Cathedral, ajanlarının 12 saatten kısa sürede veriye ulaştığını söylüyor. Anthropic ise denemelerin birkaç gün sürdüğünü ve erişimi tespit ettiği gün kestiğini belirtiyor.
Anthropic neden Cathedral’ı eleştiriyor?
Anthropic, üçüncü taraf sağlayıcıları hedef almanın ve veri çekmenin hata ödül programının kurallarını aştığını, Cathedral’ın bulduğu iki açıktan yalnızca birini bildirdiğini söylüyor.
Kaynaklar
- Logan Graham’ın X açıklaması (Anthropic, Ekim 2026)
- Researchers at cybersecurity start-up Cathedral got inside Anthropic (The Washington Post, 26 Ekim 2026)
- Former DOGE staffers’ new startup claims it hacked Anthropic (Gizmodo, 26 Ekim 2026)
- AI agents hacked Anthropic (The Decoder, Ekim 2026)
Daha fazla güncel gelişme için Yapay Zeka Haberleri sayfamıza göz at.
Güncel yapay zeka haberlerini, yeni araçları ve pratik ipuçlarını kaçırma. Haber bültenimize ücretsiz abone ol, doğrudan mailine gelsin!
Dijipedya’da İlgili İçerikler
- Anthropic Halka Arz İçin Resmen Başvurdu
- Yapay Zekâ Kontrolden mi Çıkıyor?
- Google Gemini 4 Carbon’u Duyurdu
- Siber Güvenlik Başkanlığı’ndan PHP2Shell Uyarısı
- Anthropic Claude ile İlaç Geliştirmede İlk Sonuçları Açıkladı
- Anthropic’in Üçüncü Çeyrek Geliri 16,8 Milyar Dolar
- Claude Duet Tanıtıldı
- Claude Opus 5.5 Duyuruldu