Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, “PHP2Shell” olarak adlandırılan kritik PHP açıkları nedeniyle ulusal ölçekte önlem başlattı. Başkanlık 21 Ekim 2026 akşamı yaptığı açıklamada, kamu kurumları başta olmak üzere Türkiye genelindeki sistemlerde güvenlik taramalarının başlatıldığını ve ilgili kurumlara acil bildirim gönderildiğini duyurdu (AA, Hürriyet aracılığıyla). Resmi uyarı, Başkanlığın sitesinde TR-26-1372 numarasıyla yayımlandı.
İçindekiler
Siber Güvenlik Başkanlığı ne açıkladı?
Açıklamaya göre web siteleri ve kurumsal uygulamalarda yaygın olarak kullanılan PHP yazılım altyapısında tespit edilen açıklar yüksek riskli olarak değerlendiriliyor. Başkanlık, belirli koşullar oluştuğunda saldırganların kullanıcı kimlik doğrulaması olmadan uzaktan kod çalıştırabileceğini, bunun da özellikle internete açık sistemlerde yetkisiz erişim, veri güvenliği ihlali ve dijital hizmetlerde aksama riski doğurduğunu belirtti (Hürriyet).
Acil güvenlik bildirimi, Siber Olaylara Müdahale Ekipleri (SOME) İletişim Platformu üzerinden tüm kurumlara ve kritik altyapı işletmecilerine iletildi. Açıklamada kamu kurumlarının, kritik altyapı işletmecilerinin ve özel sektörün güvenlik güncellemelerini ivedilikle uygulamalarının önem taşıdığı vurgulandı.
Kurumlardan hangi önlemler istendi?
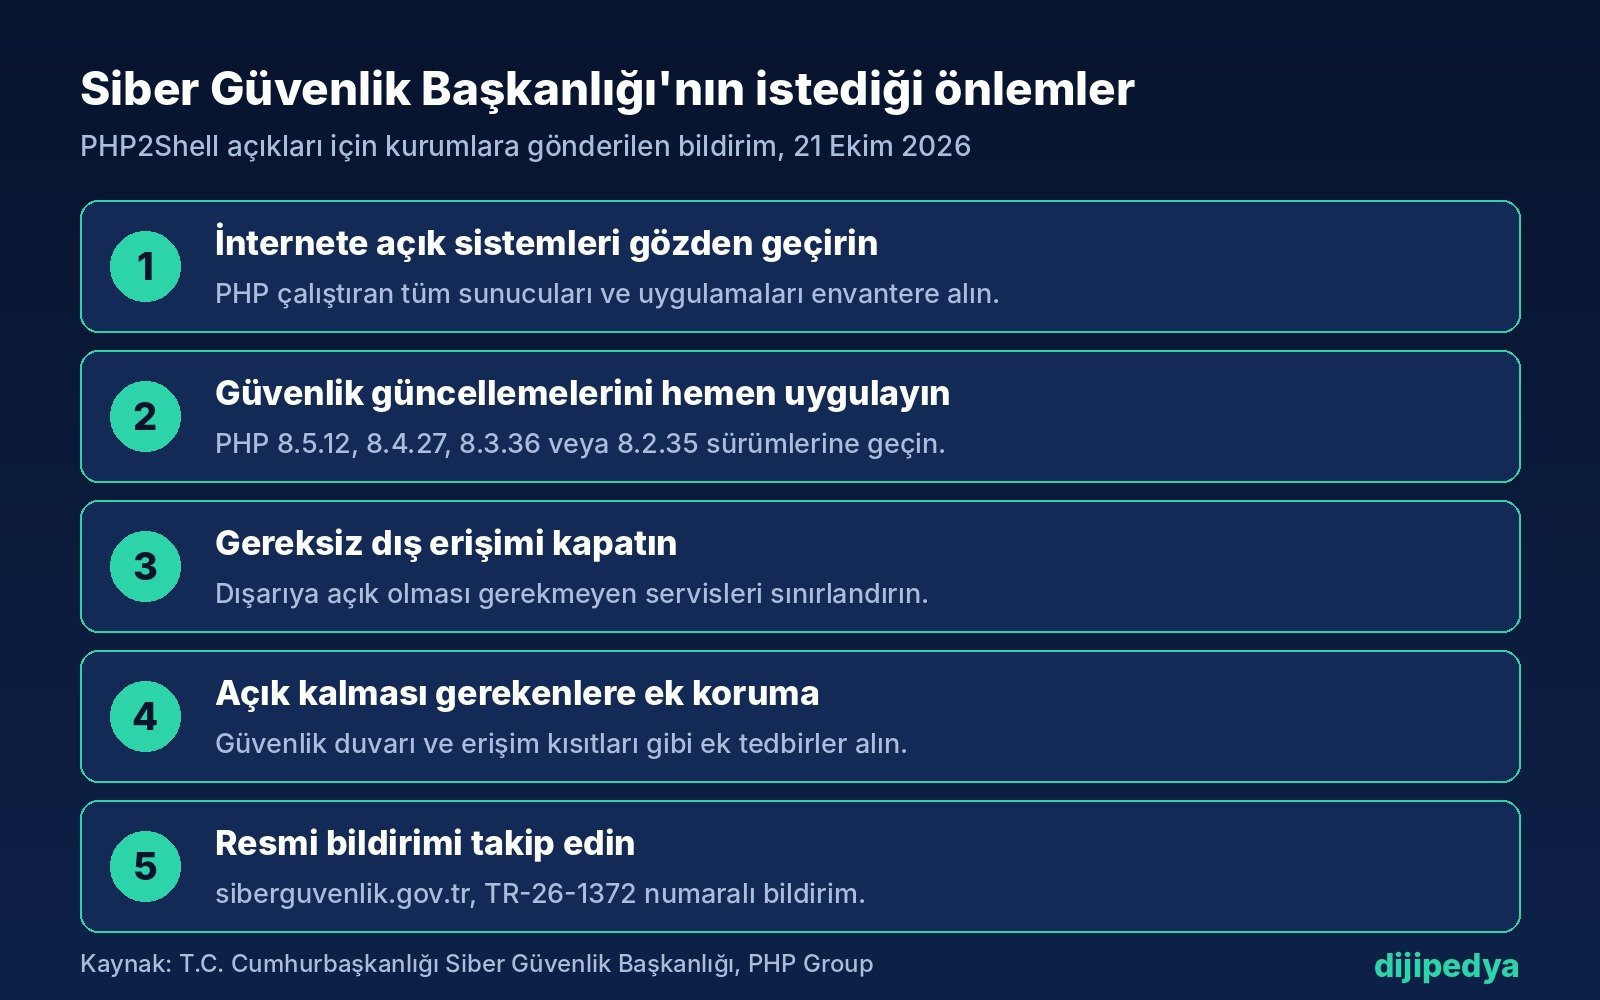
Başkanlık özellikle kamu ve özel sektördeki sistem yöneticilerinden şunları istedi: internete açık altyapıları gözden geçirmeleri, yayımlanan güvenlik güncellemelerini gecikmeden uygulamaları, gereksiz dış erişimleri sınırlandırmaları ve açık kalması gereken servisler için ek koruma tedbirleri almaları. Kurumların resmi bildirimdeki tedbirleri de takip etmesi istendi.
PHP2Shell nedir, neden bu kadar ciddi?
PHP2Shell, PHP yorumlayıcısında bulunan iki kritik açığa (CVE-2026-109618 ve CVE-2026-109619) verilen ad. Her ikisi de CVSS v4.0 ölçeğinde 9,2 puan aldı. PHP projesi açıkları 21 Ekim’de 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleriyle kapattı (php.net). Açıklar belirli bir uygulamada değil, PHP’nin kendisinde olduğu için WordPress, Drupal ya da Magento fark etmeksizin PHP çalıştıran her sunucu kapsamda. W3Techs verilerine göre PHP, internetteki sitelerin yaklaşık dörtte üçünde kullanılıyor (Deseret News).
Açıkların teknik ayrıntılarını, etkilenen sürümleri ve WordPress sitelerinin durumunu dün yayımladığımız PHP kritik güvenlik açığı haberimizde anlattık.
Dünyada neler yaşandı?
Türkiye, açıklara karşı ulusal ölçekte harekete geçen tek ülke değil. ABD Ulusal Güvenlik Ajansı (NSA), PHP kullanan kuruluşları iki kritik açığı kapatacak güncellemeye hazırlıklı olmaya çağıran nadir bir kamuya açık uyarı yayımladı. Avrupa’da birçok hükümet, güncellemeler uygulanana kadar bazı resmi sitelerini önlem amacıyla kapattı: Almanya’da Dijital Dönüşüm Bakanlığı bazı siteleri, Fransa’da İçişleri Bakanlığı valilik sitelerini devre dışı bıraktı; Belçika, Hollanda, Finlandiya ve Çekya’da da siteler güncelleme için kapatıldı. Japonya Başbakanı Sanae Takaichi de sosyal medyadan riske karşı uyarıda bulundu (Al Jazeera).
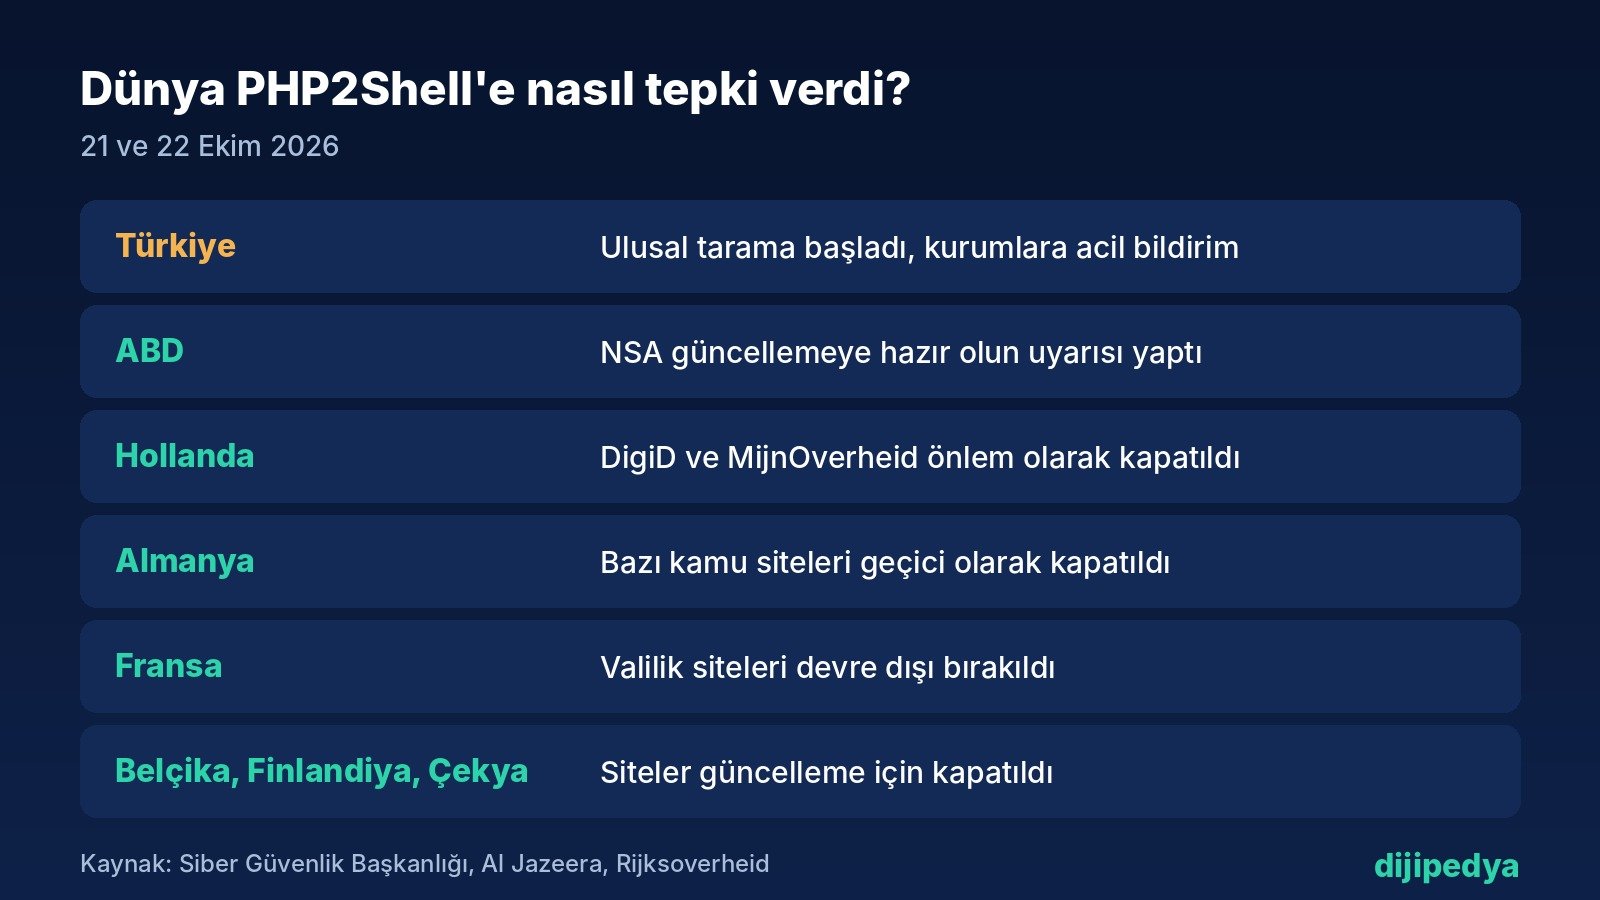
Hollanda’da kamu dijital kimlik sistemi DigiD ve vatandaş portalı MijnOverheid, 21 Ekim sabahı önlem olarak erişime kapatıldı. Hollanda hükümeti bunun doğrulanmış bir saldırı nedeniyle değil, ihtiyati olarak yapıldığını açıkladı; siteler güncellemelerin yayımlanmasının ardından akşam saatlerinde yeniden açılmaya başladı.
Açıkları yapay zeka buldu
Olayı farklı kılan bir ayrıntı da açıkların yapay zeka yardımıyla bulunması. Wall Street Journal’ın haberine dayanan aktarımlara göre ilk açığı güvenlik şirketi Calif’in araştırmacısı Ryan Austin, OpenAI’ın gelişmiş modellerinden birini kullanarak Ağustos ayındaki bir denetimde tespit etti ve 11 Ağustos’ta bildirdi. İkinci açığı ise Alphabet’e ait Wiz 24 Ağustos’ta bildirdi (Al Jazeera, Deseret News). Wiz, açıkların PHP tarihindeki en ciddi açıklar arasında olduğunu belirtti.
Calif’in CEO’su Thai Duong, saldırganların da yamalardan istismar kodu yazmak için yapay zekayı kullanabileceği uyarısında bulundu. PHP Vakfı’nın açıklamasındaki cümle de durumu özetliyor: “Araçlar artık hataları savunanlar ve saldırganlar için her zamankinden daha hızlı buluyor.” Yapay zekanın güvenlik alanındaki iki yönlü etkisini reklamlar üzerinden yayılan casus yazılım haberimizde de ele almıştık.
Site sahipleri ne yapmalı?
1PHP sürümünü kontrol edin
WordPress’te Araçlar > Site Sağlığı > Bilgi > Sunucu bölümünden ya da barındırma panelinden kullanılan PHP sürümüne bakın.
2Güncel sürüme geçin
Sürüm 8.5.12, 8.4.27, 8.3.36 veya 8.2.35’ten eskiyse güncelleyin. PHP 8.1 ve öncesi resmi destek dışında.
3Barındırma firmanıza sorun
Paylaşımlı hostinglerde güncellemeyi firma yapar. Güncellemenin uygulanıp uygulanmadığını teyit edin.
4Güncelleyemiyorsanız erişimi kısıtlayın
Avrupa’daki kurumların yaptığı gibi, güncelleme tamamlanana kadar kritik sistemleri geçici olarak erişime kapatmak ya da güvenlik duvarı arkasına almak riski azaltır.
Sıkça Sorulan Sorular
Siber Güvenlik Başkanlığı hangi uyarıyı yaptı?
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, PHP2Shell olarak adlandırılan kritik PHP açıkları nedeniyle Türkiye genelinde güvenlik taramaları başlattı ve kurumlara acil bildirim gönderdi. Uyarı TR-26-1372 numarasıyla yayımlandı.
PHP2Shell nedir?
PHP2Shell, PHP yorumlayıcısında bulunan ve kimlik doğrulama olmadan uzaktan kod çalıştırmaya izin verebilen iki kritik açığın (CVE-2026-109618 ve CVE-2026-109619) adı. PHP açıkları 21 Ekim 2026’da kapattı.
Kimler etkileniyor?
PHP çalıştıran tüm sunucular. WordPress gibi PHP tabanlı sistemlerle çalışan kamu kurumları, şirketler ve bireysel site sahipleri güncelleme yapmalı.
Hangi PHP sürümleri güvenli?
PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri açıkları kapatıyor.
Türkiye’de bir saldırı tespit edildi mi?
Başkanlığın açıklamasında Türkiye’de tespit edilmiş bir saldırıdan söz edilmiyor. Taramalar ve bildirimler önleyici amaçla başlatıldı.
Kaynaklar
- Güvenlik Bildirimi TR-26-1372 (T.C. Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, 21 Ekim 2026)
- Siber Güvenlik Başkanlığı’ndan ulusal çapta siber güvenlik uyarısı (AA) (Hürriyet, 21 Ekim 2026)
- PHP Security Release, 21 October 2026 (PHP Group, 21 Ekim 2026)
- World leaders warn of security flaws found in PHP programming language (Al Jazeera, 22 Ekim 2026)
- A just-revealed security flaw is hitting computer systems around the world (Deseret News, 21 Ekim 2026)
Daha fazla güncel gelişme: Günün tüm yapay zeka haberleri için Yapay Zeka Haberleri sayfamızı takip et.
Güncel yapay zeka haberlerini, yeni promptları ve pratik ipuçlarını kaçırma. Haber bültenimize ücretsiz abone ol, doğrudan mailine gelsin!
Dijipedya’da İlgili İçerikler