PHP projesi, 21 Ekim 2026’da uzaktan kod çalıştırmaya izin veren iki kritik güvenlik açığını kapatan acil bir güvenlik güncellemesi yayımladı. PHP Group‘un duyurusuna göre açıklar kimlik doğrulama gerektirmeden sunucuda kod çalıştırılmasına yol açabiliyor. WordPress de aynı gün bir uyarı yayımlayarak site sahiplerinden barındırma firmalarıyla görüşüp PHP’yi hemen güncellemelerini istedi.
Güncelleme (22 Ekim 2026): Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, PHP2Shell açıkları nedeniyle Türkiye genelinde güvenlik taraması başlattı ve kurumlara acil bildirim gönderdi. Ayrıntılar Siber Güvenlik Başkanlığı PHP uyarısı haberimizde.
İçindekiler
Ne oldu?
Olay 20 Ekim sabahı Hacker News’te yayımlanan ve kısa süre sonra kaldırılan bir gönderiyle başladı. Gönderide iki kritik PHP açığının yakında kamuoyuna açıklanacağı iddia ediliyordu; ekran görüntüleri sosyal medyada hızla yayıldı. Güvenlik şirketi watchTowr açıkların gerçek olduğunu doğruladı ve PHP güvenlik ekibi aynı gün bir ön duyuru yayımlayarak güncellemeyi 21 Ekim 14:00 UTC’ye (Türkiye saatiyle 17:00) çekti (Huntress). Araştırmacılar açıklara “PHP2Shell” adını verdi; isim, tek bir web isteğiyle sunucuda kabuk (shell) elde edilebileceğini ima ediyor.
PHP ekibi her iki açığı da CVSS v4.0 ölçeğinde 9,2 puanla değerlendirdi (Qualys). Linux dağıtımları ve uzun süreli destek sağlayan firmalara yamalar önceden iletildi.
İki açık neyi etkiliyor?
1CVE-2026-109618: bellek yetersizliği sırasında bozulma
PHP, bellek yetersizliği (out of memory) durumunda bir isteği yarım kalmış verilerle kesebiliyor. İstek temizlenirken bu geçersiz veriler geçerliymiş gibi işlenebiliyor. Ayrıntılar GitHub güvenlik bildiriminde.
2CVE-2026-109619: eski küresel durum
Bir isteğe ait iç durum, kullandığı bellek serbest bırakıldıktan sonra da kalabiliyor. Aynı işçi süreç tarafından işlenen sonraki istek, bu eski durumu sıfırlanmadan önce kullanabiliyor. Ayrıntılar GitHub güvenlik bildiriminde.
PHP Group’a göre her iki açık da kimlik doğrulama olmadan uzaktan kod çalıştırmaya imkân verebiliyor. Risk en çok Apache’nin mod_php modülünü kullanan sunucularda yüksek; bu kurulumlarda saldırı, uygulama kodu hiç çalışmadan tek bir istekle tetiklenebiliyor (php.net). Açıklar PHP yorumlayıcısının kendisinde olduğu için WordPress, Laravel, Drupal ya da Magento fark etmeksizin PHP çalıştıran her sunucu kapsamda.
Hangi PHP sürümüne geçmelisiniz?
Açıkları kapatan sürümler şunlar: PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35. PHP Group, güncellemenin tek kesin çözüm olduğunu, önerilen geçici önlemlerin riski azaltsa da kurulumu güvenli hale getirmediğini vurguluyor.
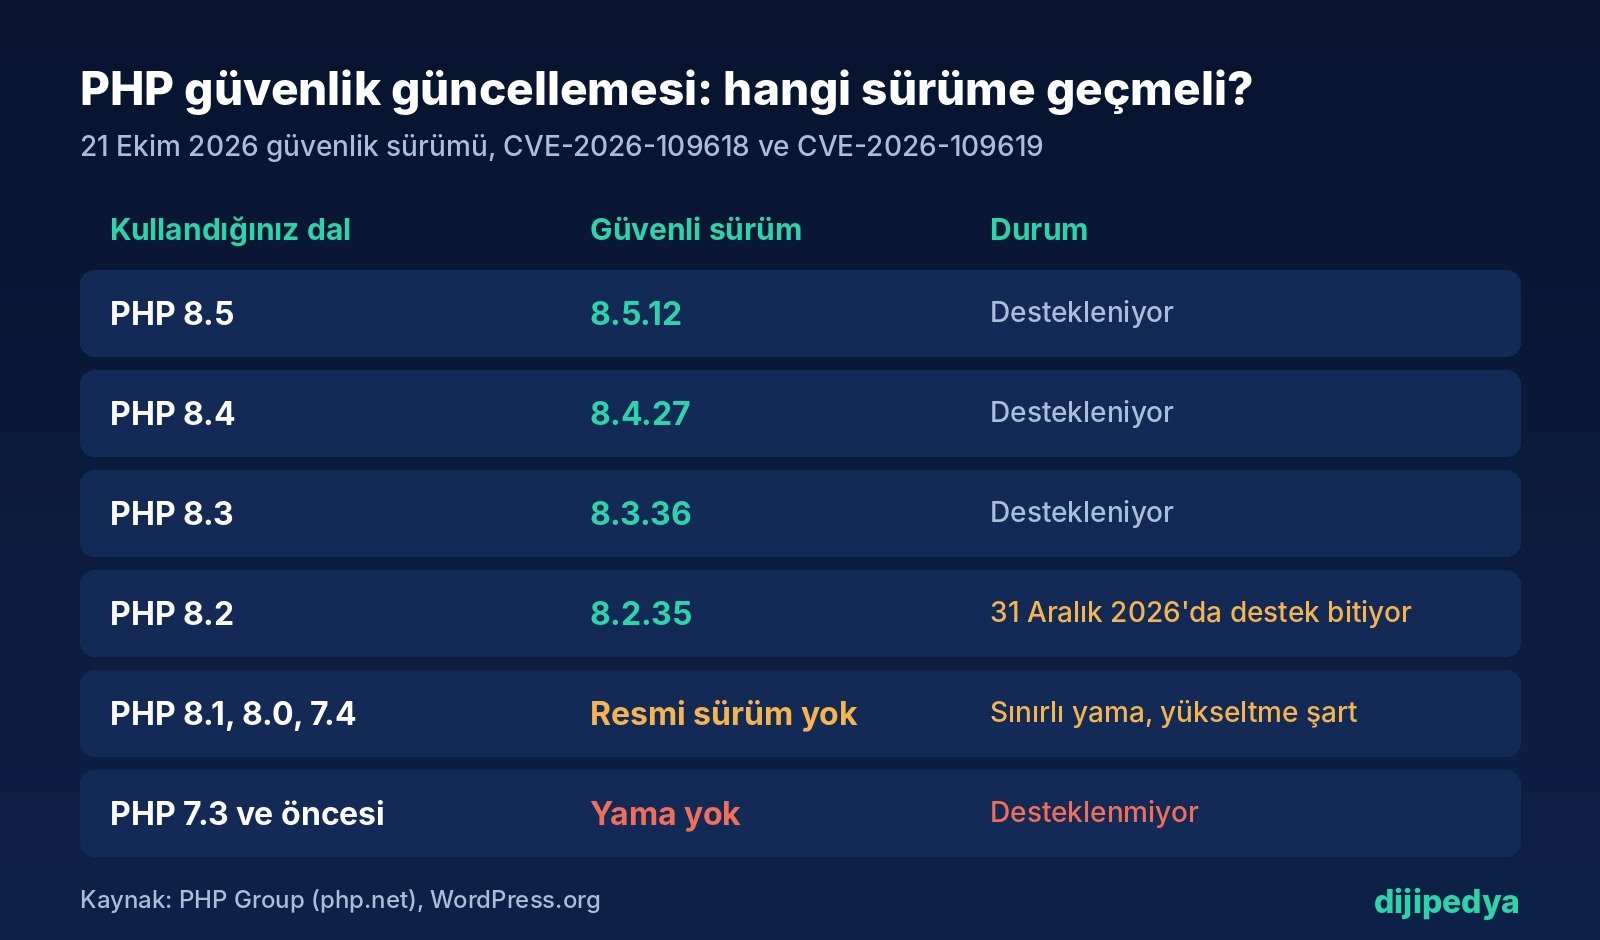
PHP 8.1 ve daha eski sürümler artık proje tarafından güncellenmiyor. Ekip istisnai olarak PHP 7.4, 8.0 ve 8.1 için asgari düzeyde yamalar paylaştı, ancak bu sürümler resmi destek dışında. PHP 8.2’nin desteği de 31 Aralık 2026’da sona erecek. WordPress, eski bir sürüm kullanıyor ve sunucunuzu kendiniz yönetiyorsanız, yükseltme tamamlanana kadar sunucuyu çevrim dışı almayı düşünmenizi öneriyor ve bu konuda İngiltere Ulusal Siber Güvenlik Merkezi’nin tavsiyesine atıf yapıyor (WordPress.org).
WordPress siteleri etkileniyor mu?
WordPress’in açıklamasına göre sorun WordPress’e özgü değil ve herhangi bir WordPress güncellemesi gerekmiyor ya da planlanmıyor. Ancak WordPress siteleri PHP üzerinde çalıştığı için, sunucusunda güncellenmemiş PHP bulunan her site risk altında. Barındırma firmaları güncellemeleri ya da web uygulama güvenlik duvarı (WAF) kurallarını devreye almaya başlamış olabilir; WordPress yine de firmanızın güncelleme planını teyit etmenizi istiyor (WordPress.org).
Paylaşımlı hostinglerde PHP’yi genellikle barındırma firması günceller. Kendi sunucusunu (VPS ya da özel sunucu) yönetenlerin ise güncellemeyi kendilerinin yapması gerekiyor.
PHP sürümünüzü nasıl kontrol edersiniz?
1WordPress Site Sağlığı ekranına girin
Yönetim panelinde Araçlar > Site Sağlığı > Bilgi > Sunucu bölümünde kullanılan PHP sürümünü görebilirsiniz.
2Barındırma panelini kontrol edin
cPanel, Plesk, hPanel gibi panellerde “PHP Sürümü” ya da “PHP Yapılandırması” bölümü bulunur. Sürüm 8.2’nin altındaysa yükseltme seçeneği de buradadır.
3Sürüm numarasını karşılaştırın
8.2 ve üzeri bir dal kullanıyorsanız alt sürümün en az 8.2.35, 8.3.36, 8.4.27 ya da 8.5.12 olması gerekiyor.
4Firmanıza sorun
Sürüm eskiyse ya da paneldeki bilgi güncel değilse barındırma firmanıza bu güvenlik güncellemesini uygulayıp uygulamadıklarını sorun.
Sürüm yükseltmeden önce sitenin yedeğini almak ve eklentilerin yeni PHP sürümüyle uyumlu olduğunu kontrol etmek, olası bozulmaların önüne geçer.
Açıklar saldırılarda kullanılıyor mu?
Bu konuda kaynaklar farklı bilgi veriyor. WordPress güvenlik şirketi Patchstack, açığın aktif olarak istismar edildiğini ve birden fazla saldırı vakası doğrulandığını açıkladı. watchTowr ise 21 Ekim itibarıyla gerçek ortamda istismar raporu olmadığını belirtti ve iki açık da ABD siber güvenlik ajansı CISA’nın istismar edilen açıklar listesinde yer almıyor (watchTowr). Huntress de 20 Ekim’de müşteri ortamlarında istismar görmediğini, kamuya açık bir istismar kodu bilinmediğini, ancak kısa bir saldırı videosunun paylaşılıp kaldırıldığını aktardı (Huntress).
Huntress, güncellemeyi bekleyen yöneticilere PHP işçi süreçlerinin (php-fpm, php-cgi, httpd, apache2) beklenmedik şekilde kabuk ya da indirme aracı başlatıp başlatmadığını izlemelerini, şüpheli bir durumda sunucuyu ağdan ayırıp kayıtları saklamalarını öneriyor. Hesap güvenliği tarafında güçlü şifreler ve iki adımlı doğrulama kullanmak da olası bir ihlalin etkisini sınırlar.
Sıkça Sorulan Sorular
PHP2Shell nedir?
PHP2Shell, Ekim 2026’da ortaya çıkan ve PHP yorumlayıcısında uzaktan kod çalıştırmaya izin veren iki kritik açığa (CVE-2026-109618 ve CVE-2026-109619) araştırmacıların verdiği isim. PHP 21 Ekim 2026’da açıkları kapatan güncellemeyi yayımladı.
Hangi PHP sürümleri güvenli?
PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri açıkları kapatıyor. PHP 8.1 ve öncesi resmi olarak desteklenmiyor.
WordPress’i güncellemem gerekiyor mu?
Hayır. WordPress’e göre bu açıklar WordPress’e özgü değil ve WordPress güncellemesi gerekmiyor. Güncellenmesi gereken, sunucudaki PHP sürümü.
PHP sürümümü nereden görebilirim?
WordPress yönetim panelinde Araçlar > Site Sağlığı > Bilgi > Sunucu bölümünden ya da barındırma firmanızın kontrol panelinden görebilirsiniz.
Paylaşımlı hosting kullanıyorum, ne yapmalıyım?
Paylaşımlı hostinglerde PHP’yi genellikle barındırma firması günceller. Firmanızın güncellemeyi uygulayıp uygulamadığını teyit edin ve panelde 8.2’nin altında bir sürüm seçiliyse daha yeni bir dala geçin.
Kaynaklar
- PHP Security Release, 21 October 2026 (PHP Group, 21 Ekim 2026)
- CVE-2026-109618 güvenlik bildirimi (GHSA-w8hw-w9fx-j79w) (php-src, GitHub)
- CVE-2026-109619 güvenlik bildirimi (GHSA-6wmf-4rv5-p3rp) (php-src, GitHub)
- Critical PHP Security Release (WordPress.org, 21 Ekim 2026)
- Rapid Response: php2shell, Leaked Critical PHP Vulnerabilities (Huntress, Ekim 2026)
- PHP Announces Critical Security Release for Two Vulnerabilities (Qualys, 20 Ekim 2026)
- Major security alert: PHP vulnerable to critical RCE (Patchstack, 21 Ekim 2026)
- PHP Remote Code Execution FAQ: CVE-2026-109618 (watchTowr, 21 Ekim 2026)
Daha fazla güncel gelişme: Günün tüm yapay zeka haberleri için Yapay Zeka Haberleri sayfamızı takip et.
Güncel yapay zeka haberlerini, yeni promptları ve pratik ipuçlarını kaçırma. Haber bültenimize ücretsiz abone ol, doğrudan mailine gelsin!
Dijipedya’da İlgili İçerikler