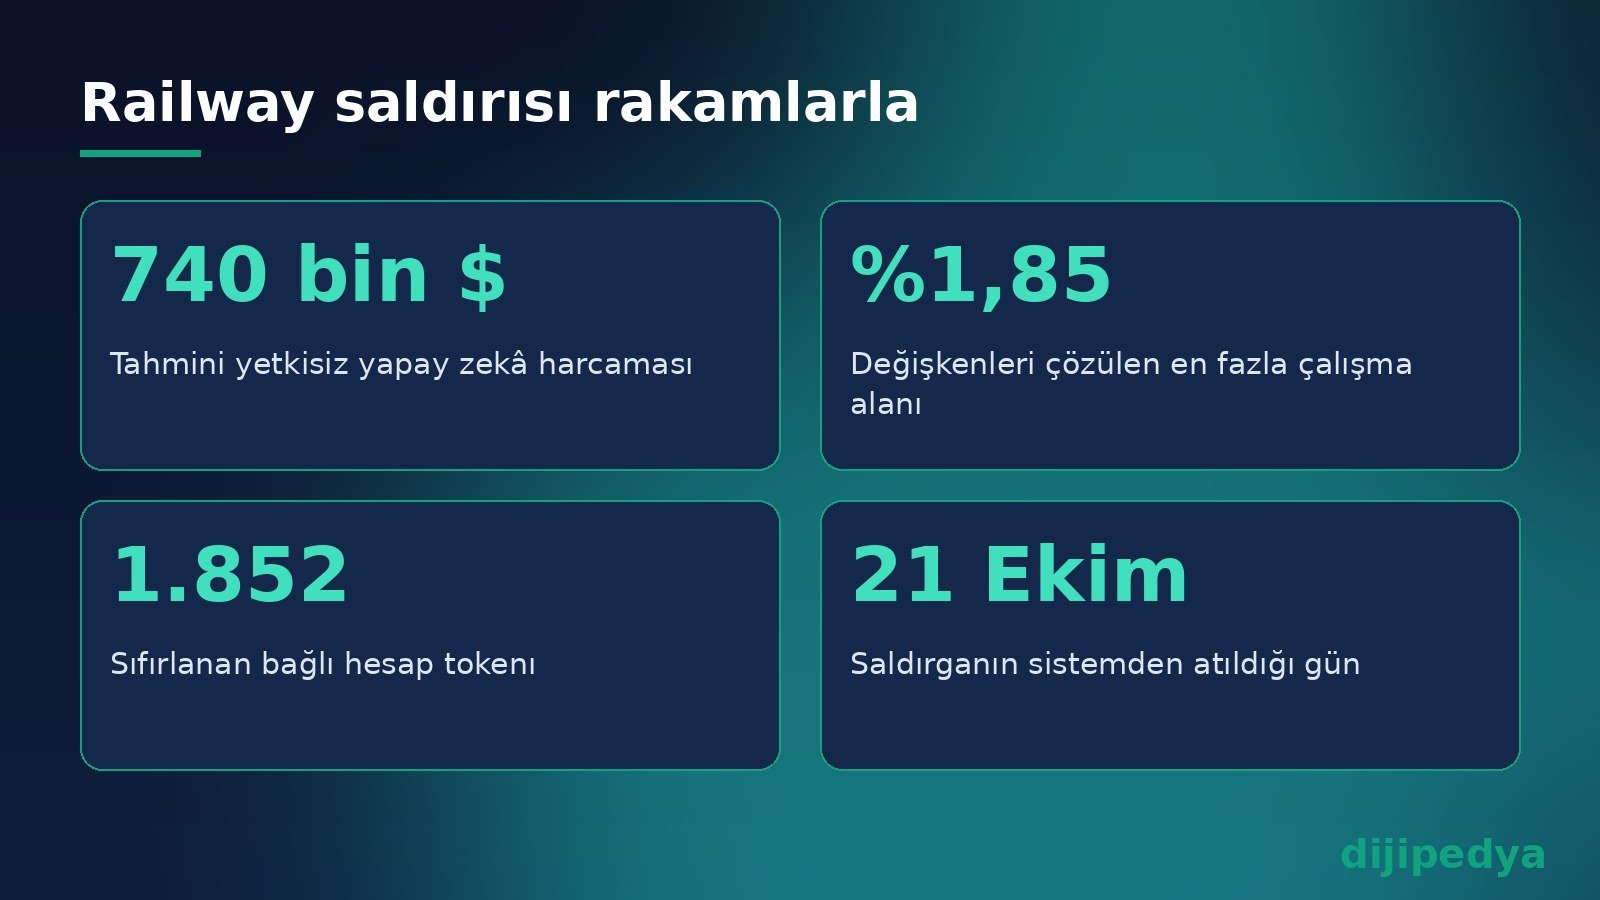
Uygulama barındırma platformu Railway, Ekim 2026’daki güvenlik ihlaline dair ayrıntılı raporunu yayımladı. Saldırganlar müşterilerin ortam değişkenlerinde sakladığı yapay zekâ servisi anahtarlarını hedef aldı ve bu anahtarlarla tahmini 740 bin dolarlık yetkisiz kullanım yaptı (Railway).
İçindekiler
Ne oldu?
Saldırı 20 Ekim’de başladı ve saldırgan 21 Ekim sabahı sistemlerden tamamen çıkarıldı. Bu sürede saldırgan şifrelenmiş müşteri değişkenlerini bir veritabanından çekti, özellikle yapay zekâ sağlayıcılarına ait anahtar adlarını aradı ve bir kısmını çözdü. Railway, çalınan anahtarların yapay zekâ erişimini yeniden satan ya da başka modelleri damıtmak (distillation) için kullanan servislerde harcandığını düşünüyor; ancak saldırganın kim olduğunu henüz belirlemiş değil (The Hacker News).
Saldırganlar nasıl girdi?
- Daha önce bilinmeyen bir açıkla derleme ortamının yalıtımından kısmen kaçıp bir derleme sunucusu kimliği elde etti.
- Bu kimlikle diğer derlemelerin kayıtlarını ve önbelleğe alınmış kod kopyalarını okudu.
- Ele geçirdiği iç kod deposunda yanlış yapılandırılmış bir OIDC bağlantısı buldu ve kısa ömürlü bulut kimlikleri aldı.
- Sonunda müşteri değişkenlerini bulut anahtar yönetim servisi üzerinden çözebilen bir makineye SSH erişimi kazandı.
İlk istismardan nöbetçi mühendisin uyarı almasına kadar yaklaşık 6,5 saat geçti.
Kimler etkilendi?
Railway’e göre saldırgan, yaklaşık 100 bin çalışma alanının en fazla yüzde 1,85’inde değişkenleri çözdü. Şirket bunun bir üst sınır olduğunu, kayıtların hangi ortamın açığa çıktığını gösterdiğini ama tek tek hangi değişkenin okunduğunu göstermediğini söylüyor. Çalınanlar arasında başta yapay zekâ anahtarları olmak üzere bazı bulut, veritabanı ve ödeme kimlikleri var. 1.852 kullanıcının bağlı hesap tokenları (GitHub OAuth dahil) sıfırlandı. Şirketin incelemesinde müşteri veritabanlarına erişildiğine ya da kod depolarının indirildiğine dair iz bulunmadı (The Hacker News).
Faturayı kim ödeyecek?
Railway Ekim’de müşterilere çalınan anahtarlarla yapılan harcamaları iade edemeyeceğini söylemişti. Yeni açıklamada ise yapay zekâ sağlayıcısının iade etmediği masrafları kendisinin karşılayacağını duyurdu. AWS Bedrock ve Google Gemini mevcut dolandırıcılık iade politikalarını uyguluyor; OpenAI ve SpaceXSI başvuruları tek tek inceliyor; Anthropic ile görüşmeler sürüyor ve bu sürede Railway masrafı üstleniyor. İade politikası olmayan OpenRouter için tüm masrafı Railway ödeyecek. Ancak tazminat için bir üst sınır ya da son başvuru tarihi açıklanmadı.
Railway kullanıyorsan ne yapmalısın?
- 21 Ekim öncesinde Railway’de saklanan tüm hassas değişkenleri iptal edip yenilerini oluştur. Anahtarı sağlayıcının kendi panelinden döndür; Railway’e harcama bildirmek anahtarı iptal etmiyor.
- OpenAI, Anthropic, Gemini gibi servislerin kullanım panellerinde Ekim ve Kasım’daki beklenmedik harcamalara bak.
- Veritabanlarının herkese açık ağ erişimini kapat.
- GitHub denetim kayıtlarını ve hesabına erişebilen uygulamaları kontrol et; Docker Hub gibi kayıt servislerinin günlüklerine bak.
Yapay zekâ araçlarıyla hızlı uygulama geliştirirken anahtar yönetiminin neden önemli olduğunu vibe coding rehberimizde de vurgulamıştık. Geliştiricileri hedef alan benzer bir saldırı için sahte Claude Code eklentisi haberine bakabilirsin.
Sıkça Sorulan Sorular
Railway saldırısında ne çalındı?
Başta OpenAI, Anthropic, Gemini gibi yapay zekâ servislerinin API anahtarları olmak üzere müşterilerin ortam değişkenlerinde sakladığı bazı gizli bilgiler.
Kaç kullanıcı etkilendi?
Railway’e göre yaklaşık 100 bin çalışma alanının en fazla yüzde 1,85’inde değişkenler çözüldü; 1.852 kullanıcının bağlı hesap tokenları sıfırlandı.
Yetkisiz harcamaları kim ödeyecek?
Railway, yapay zekâ sağlayıcısının iade etmediği masrafları kendisinin karşılayacağını açıkladı.
Anahtarımı değiştirmem gerekiyor mu?
Evet. 21 Ekim öncesi Railway’de saklanan tüm hassas anahtarların sağlayıcının kendi panelinden iptal edilip yenilenmesi öneriliyor.
Kaynaklar
- Incident report: October security incident (Railway, Kasım 2026)
- Railway Says Stolen Customer AI Keys Led to $740,000 in Estimated Unauthorized Usage Charges (The Hacker News, Kasım 2026)
Daha fazla güncel gelişme için Yapay Zeka Haberleri sayfamıza göz at.