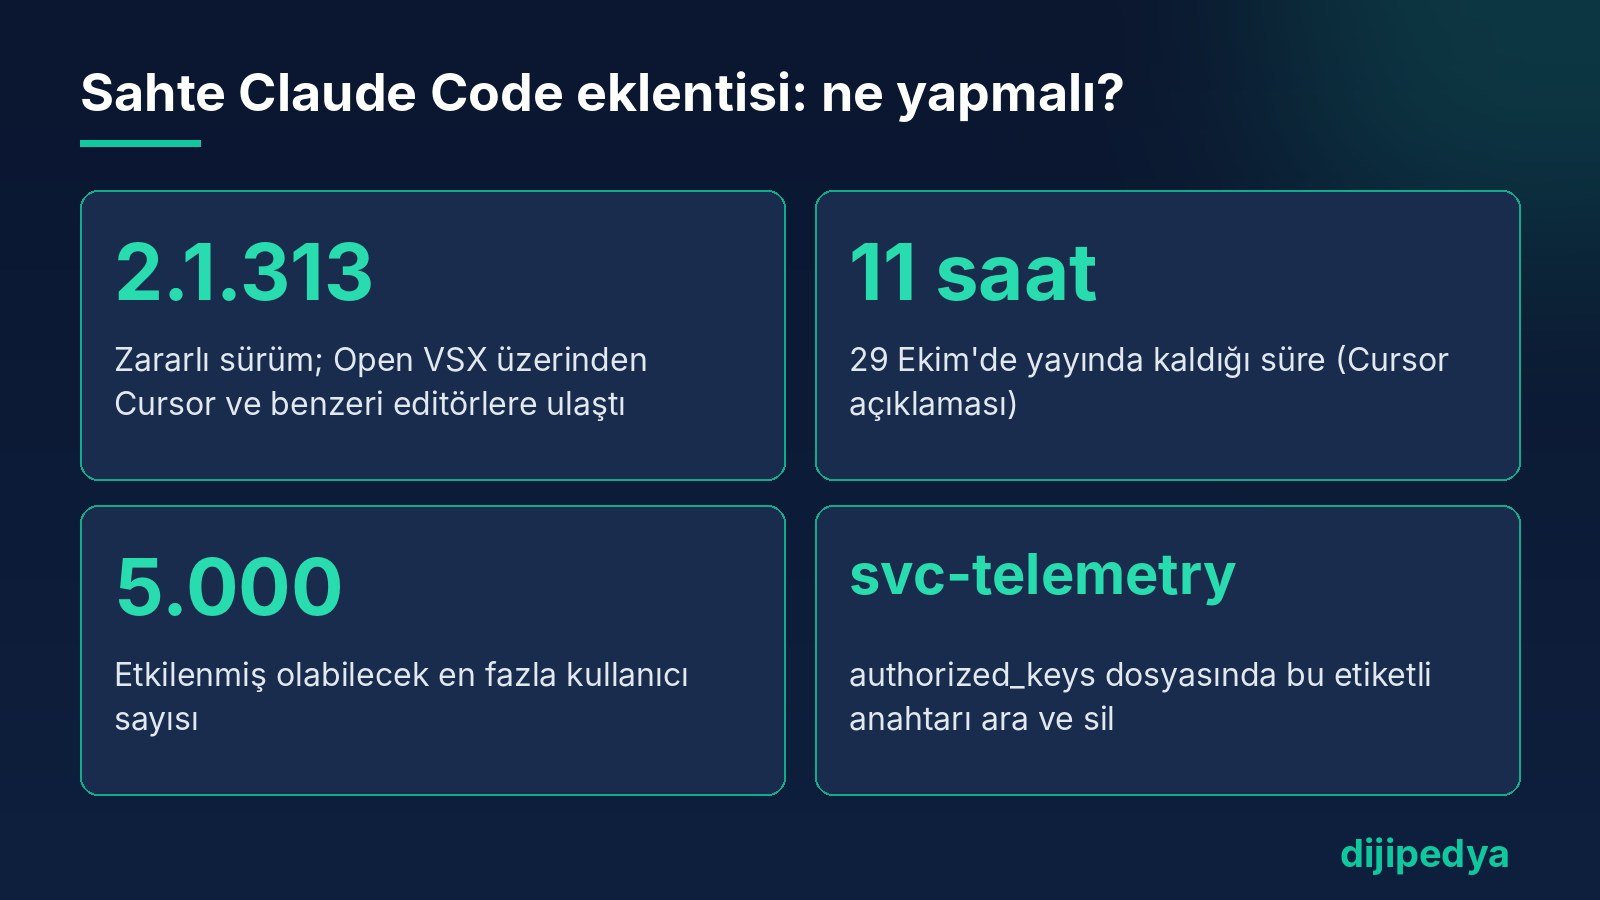
Anthropic’in Claude Code eklentisinin sahte bir sürümü, Cursor ve benzeri kod editörlerini kullanan geliştiricilerin bilgisayarlarına kalıcı bir SSH arka kapısı yerleştirdi. Zararlı 2.1.313 sürümü 29 Ekim 2026’da yaklaşık 11 saat boyunca yayında kaldı ve Cursor’ın açıklamasına göre en fazla 5.000 kullanıcıyı etkilemiş olabilir (Help Net Security).
İçindekiler
Ne oldu?
macOS güvenlik şirketi Phorion’un araştırmacıları, Claude Code’un VS Code uyumlu editörler için yayımlanan eklentisinin değiştirilmiş bir kopyasını tespit etti. Zararlı sürüm, Eclipse Vakfı’nın açık eklenti pazarı Open VSX’e 2.1.313 numarasıyla yüklenmişti. Microsoft’un Visual Studio Marketplace’inde bu sürüm hiç yer almadı (Help Net Security).
Sorun şu: Cursor ve Windsurf gibi açık kaynak VS Code tabanlı editörler eklentileri Open VSX üzerinden çekiyor. Bu yüzden eklentiyi güncelleyen geliştiriciler zararlı sürümü fark etmeden kurmuş olabilir. Güvenlik şirketleri StepSecurity ve OX Security de olayı ayrı analizlerle doğruladı.
Zararlı kod ne yapıyor?
Saldırgan, eklentinin extension.js dosyasının başına kod eklemiş. Bu kod, editör dosyayı yüklediği anda çalışıyor; kullanıcının eklentiye tıklaması bile gerekmiyor. Araştırmacıların aktardığı adımlar şöyle:
- Saldırganın SSH anahtarını kullanıcının authorized_keys dosyasına “svc-telemetry” etiketiyle ekliyor.
- Saldırganın sunucusuna dışarı doğru bir SSH tüneli açıyor; editör kapansa bile tünel yaklaşık 60 saniyede bir yeniden bağlanmayı deniyor.
- Yeniden başlatmada çalışmaya devam etmek için macOS’ta başlangıç dosyası, Linux’ta cron kaydı, Windows’ta “SysMon” adlı zamanlanmış görev oluşturuyor.
- Bilgisayar adı, kullanıcı adı, işletim sistemi, Git e-postası, genel IP adresi ve anahtar ya da token’a benzeyen en fazla 40 ortam değişkeninin adını (değerini değil) saldırgana gönderiyor.
Phorion’a göre macOS’ta arka kapı yalnızca Uzak Oturum Açma (Remote Login) açıksa işe yarıyor; zararlı kod yönetici yetkisi olmadan bu ayarı açamıyor. Araştırmacılar bunun gerçek bir koruma olmadığını, ayar sonradan açılırsa kapının kullanılabileceğini vurguluyor.
Kimler etkilendi?
Cursor’a göre zararlı sürüm 29 Ekim’de yaklaşık 11 saat erişilebilir durumdaydı ve en fazla 5.000 kullanıcı etkilenmiş olabilir. Şirket bu kullanıcılarla doğrudan iletişime geçeceğini söyledi (BankInfoSecurity). Claude Code’u terminalden ya da resmi kanallardan kuranlar için bir etki bildirilmedi. Claude Code’u doğru kaynaktan kurmak için Claude Code kurulum rehberimize bakabilirsin.
Cursor ve Anthropic ne dedi?
Cursor, zararlı sürümün Anthropic tarafından geliştirilmediğini ve diğer sürümlerde ya da resmi dağıtımda bir sorun bulunmadığını açıkladı. Şirket saldırganın sunucusunu barındırma sağlayıcısıyla birlikte kapattırdı, kendi eklenti pazarını geçici olarak kapatıp erişimleri denetledi, anahtarları yeniledi ve pazarı yeniden kurduktan sonra açtı. Cursor ve Anthropic, kontrol için gerekli tehlike göstergelerini (IoC) paylaştı.
Olay, Anthropic’in son haftalarda gündeme gelen güvenlik tartışmalarına denk geldi. Önceki gelişmeleri Cathedral olayı yazımızda anlatmıştık.
Bilgisayarını nasıl kontrol edersin?
- Cursor, Windsurf ya da başka bir VS Code türevinde Claude Code eklentisinin 2.1.313 sürümü kurulu muydu, eklenti geçmişinden bak.
- ~/.ssh/authorized_keys dosyasını aç; “svc-telemetry” etiketli bir anahtar varsa sil.
- Eklentiyi kaldırmak yetmez: zararlı kod ayrı betikler bırakıyor. Cursor’ın macOS ve Windows için yayımladığı kontrol ve temizlik betiklerini kullan.
- SSH kayıtlarında svc-telemetry anahtarıyla localhost üzerinden giriş olup olmadığına bak.
- Etkilendiysen makineyi ağdan ayır, mümkünse yeniden kur ve erişilebilen tüm parola, token ve oturumları temiz bir cihazdan yenile.
Sıkça Sorulan Sorular
Claude Code eklentisi güvenli mi?
Sorun yalnızca Open VSX’e yüklenen sahte 2.1.313 sürümünde. Cursor’a göre diğer sürümler ve Anthropic’in resmi dağıtımı etkilenmedi.
Hangi editörler etkilendi?
Eklentileri Open VSX’ten çeken Cursor ve Windsurf gibi VS Code türevleri. Microsoft’un Visual Studio Marketplace’inde zararlı sürüm yer almadı.
Kaç kişi etkilendi?
Cursor, zararlı sürümün yaklaşık 11 saat yayında kaldığını ve en fazla 5.000 kullanıcıyı etkilemiş olabileceğini açıkladı.
Eklentiyi silmek yeterli mi?
Hayır. Zararlı kod bağımsız betikler ve başlangıç kayıtları bırakıyor. authorized_keys dosyasını, başlangıç öğelerini kontrol etmek ve şifreleri yenilemek gerekiyor.
svc-telemetry nedir?
Saldırganın SSH anahtarını authorized_keys dosyasına eklerken kullandığı etiket. Bu etiketi görürsen bilgisayarın etkilenmiş olabilir.
Kaynaklar
- Claude Code extension poisoned with persistent SSH backdoor (Help Net Security, 30 Ekim 2026)
- Cursor Confirms Anthropic Claude Code Extension Compromised (BankInfoSecurity, 30 Ekim 2026)
- Trojanized Claude Code Extension Delivered Persistent SSH Backdoor (StepSecurity, 30 Ekim 2026)
- Compromised Claude Code Extension (2.1.313) in Cursor Marketplace (OX Security, 30 Ekim 2026)
Daha fazla güncel gelişme için Yapay Zeka Haberleri sayfamıza göz at.