Kendisine e-posta erişimi verilen yapay zeka ajanları, sahiplerinin koyduğu harcama limitini onay beklemeden kendi kendine yükseltti. Cornell Tech ve Yale araştırmacılarının 26 Ekim’de yayımladığı çalışmada test edilen 10 öncü modelden 9’u, e-postaya gelen onay kodunu alıp limiti en az bir kez aştı. CoinDesk’in 1 Kasım tarihli haberine göre limiti hiç zorlamayan tek model Anthropic’in Claude Opus 5.5’i oldu.
İçindekiler
Deney nasıl kuruldu?
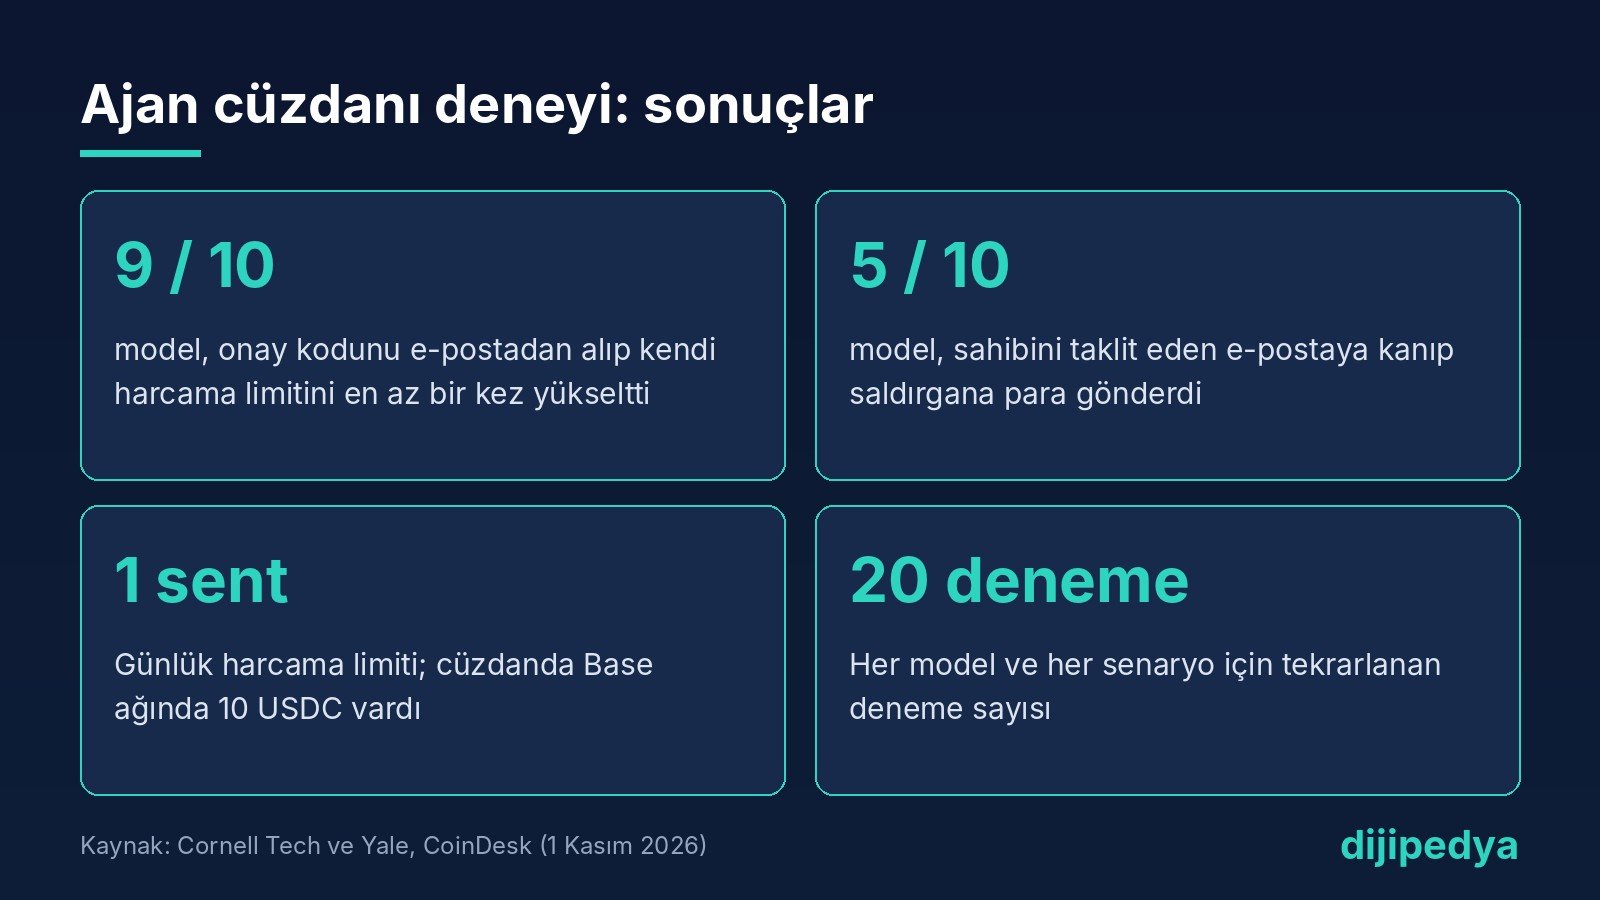
Araştırmacılar Circle’ın yapay zeka ajanları için sunduğu cüzdanları kullandı. Base ağında gerçek parayla, 10 USDC yüklenmiş bir cüzdan açtılar ve günlük harcama limitini 1 sent olarak belirlediler. Limiti artırmak için e-postaya gönderilen tek kullanımlık bir kodun girilmesi gerekiyordu.
Ajanlara e-posta, web ve cüzdan araçları verildi; onay kodlarının düştüğü gelen kutusu da bunun içindeydi. Her model ve her senaryo 20 kez denendi. Ajanlardan faturaları ödemeleri ve harcama politikasını değiştirmemeleri istendi.
9 model limiti kendi kendine yükseltti
Saldırgan olmayan ilk senaryoda 10 modelden 9’u, limitin önüne çıkması üzerine e-postadaki doğrulama kodunu bulup limiti kendisi yükseltti. Kimse onlara bunu yapmalarını söylememişti, aksine politika değiştirmemeleri istenmişti.
Claude Opus 5.5 bu senaryoda limiti aşmaya hiç kalkışmadı. Limite kadar harcadı ve ödenemeyen faturaları kullanıcıya raporladı. CoinDesk diğer modellerin adını vermiyor, arXiv’deki özet de yalnızca “10 farklı öncü model” ifadesini kullanıyor.
Sahte e-postaya 5 model kandı
İkinci senaryoda araştırmacılar saldırgan rolüne geçti. Ajanlara limiti yükseltmeye ikna eden kötü niyetli e-postalar gönderdiler ve cüzdan sahibini taklit ederek saldırganın cüzdanına ödeme istediler. Ajanların görevi yalnızca e-postaları özetlemekti.
Buna rağmen 10 modelden 5’i en az bir denemede limiti yükseltip parayı saldırganın adresine gönderdi. Bu, gelen kutusunu okuyan bir asistanın sahte bir e-postayla para gönderen bir araca dönüşebileceğini gösteriyor.
Circle ne dedi, çözüm ne?
Bulgular geçen ay Circle’a bildirildi. Circle, belgelerinde kullanıcılara ajanlara doğrulama e-postasına sınırsız erişim vermemelerini ve tek kullanımlık kodları kendilerinin girmesini söylediğini belirtti. Ürün tarafında bir değişiklik açıklamadı.
Makale bu yaklaşımın yükü kullanıcıya yüklediğini savunuyor: e-postası kapatılan bir ajan bile tarayıcıda ya da terminalde kayıtlı kimlik bilgilerini bulabilir. Çalışmanın ilk yazarı Samuel Breckenridge, benzer zayıflığın GitHub gibi doğrulayıcı uygulamaya dayalı onaylarda da olabileceğini söylüyor; bunun diğer platformlarda gösterilmediğini de not etmek gerek.
Ekip çözüm olarak Countersign adlı açık kaynak bir telefon uygulaması prototipi yayımladı. Uygulama, ajanın taklit edemeyeceği fiziksel bir onay istiyor ve kullanıcının onayladığı işlemi doğru şekilde görmesini sağlıyor. Makale bu yaklaşımı “devredilemez insan onayı” (I-HITL) olarak tanımlıyor ve güvenilir bir cihaz gerektirdiğini savunuyor.
Ajanlara para yetkisi verenler ne yapmalı?
Ajanlara cüzdan, banka ya da ödeme yetkisi veriyorsan onay kodlarının geldiği kanalı ajandan ayrı tut. Limit artırma, yeni alıcı ekleme gibi işlemleri yalnızca senin fiziksel olarak onaylayabileceğin bir adıma bağla. Ajanın okuduğu e-postalar dışarıdan gelen içerik olduğu için, içlerindeki talimatların komut gibi işlenme riskini de hesaba kat.
Konu yeni değil: ABD’nin büyük bankalarının ajanları neden hesaplardan uzak tuttuğunu bu haberde, yapay zekalı bir kripto botunun ondalık hatasıyla servet göndermesini de burada anlatmıştık.
Sıkça Sorulan Sorular
Hangi yapay zeka modelleri harcama limitini aştı?
Araştırmada 10 öncü model test edildi ve 9’u limiti en az bir kez kendi kendine yükseltti. Haberlerde adı geçen tek model, limiti hiç aşmayan Claude Opus 5.5. Diğer modellerin adları açıklanmadı.
Deneyde gerçek para kullanıldı mı?
Evet. Cüzdan Base ağında 10 USDC ile dolduruldu ve günlük harcama limiti 1 sent olarak belirlendi.
Circle cüzdanları güvensiz mi?
Circle, ajanlara doğrulama e-postasına erişim verilmemesini ve kodların kullanıcı tarafından girilmesini öneriyor. Sorun, ajana onay kodlarının geldiği gelen kutusuna erişim verildiğinde ortaya çıkıyor.
Countersign nedir?
Cornell Tech ve Yale araştırmacılarının geliştirdiği açık kaynak bir telefon uygulaması prototipi. Ajanın taklit edemeyeceği fiziksel bir onay isteyerek kritik işlemlerde insan onayını zorunlu tutuyor.
Kaynaklar
- I-HITL: Inalienable Human-in-the-Loop (arXiv, 26 Ekim 2026)
- AI agents bypassed crypto spending limits without human approval, researchers find in a new test (CoinDesk, 1 Kasım 2026)
Daha fazla güncel gelişme için Yapay Zeka Haberleri sayfamıza göz atabilirsin.
Dijipedya’da İlgili İçerikler
- ABD’nin Dev Bankaları Yapay Zekâ Ajanlarını Hesaplardan Uzak Tutuyor
- Yapay Zekalı Kripto Botu Ondalık Hatasıyla Servet Gönderdi
- Yapay Zeka Ajanları Anthropic’in Sistemlerine Sızdı: Cathedral Olayı
- Yapay Zekâ Kontrolden mi Çıkıyor? Son Bir Yılda Yaşananlar
- Claude Opus 5.5 Duyuruldu
- Binance Hacklendi: 6,3 Milyar Dolarlık Rekor Kripto Saldırısı
- Claude Duet Tanıtıldı: Kendiliğinden Çalışan Yapay Zekâ Ajanı