Güvenlik şirketi Apiiro, Claude Code’daki “Yes, and don’t ask again” seçeneğinin geliştiricilerin şifrelerini, API anahtarlarını ve SSH girişlerini düz metin olarak kaydettiğini ve bu dosyaların binlerce herkese açık GitHub deposuna yüklendiğini açıkladı. Apiiro’nun araştırmasına göre eski dosya sürümleri de sayıldığında 1.994 depoda 2.539 sır açıkta. Claude Code’u yöneten Boris Cherny sorunu kabul etti ve ekibin üzerinde çalıştığını söyledi.
İçindekiler
Sorun tam olarak ne?
Claude Code bir komut çalıştırmadan önce izin istiyor. Kullanıcı “Yes, and don’t ask again” derse araç bu onayı proje klasöründeki .claude/settings.local.json dosyasına bir izin kuralı olarak yazıyor. Kural komutun tamamını kaydettiğinde, komutun içine yazılmış şifre veya anahtar da aynen dosyaya giriyor. Örneğin şifreyi doğrudan içeren bir veritabanı bağlantı komutu onaylandığında, o şifre artık bir metin dosyasında duruyor.
Dosya sonra yanlışlıkla Git’e eklenip GitHub’a gönderildiğinde sır herkese açık hale geliyor. iTnews’in aktardığına göre Apiiro davranışı Opus 5.5 ve Fable 5.1 ile de tekrarladı ve sorunun modelden değil Claude Code’un kendisinden kaynaklandığı sonucuna vardı.
Apiiro ne buldu?
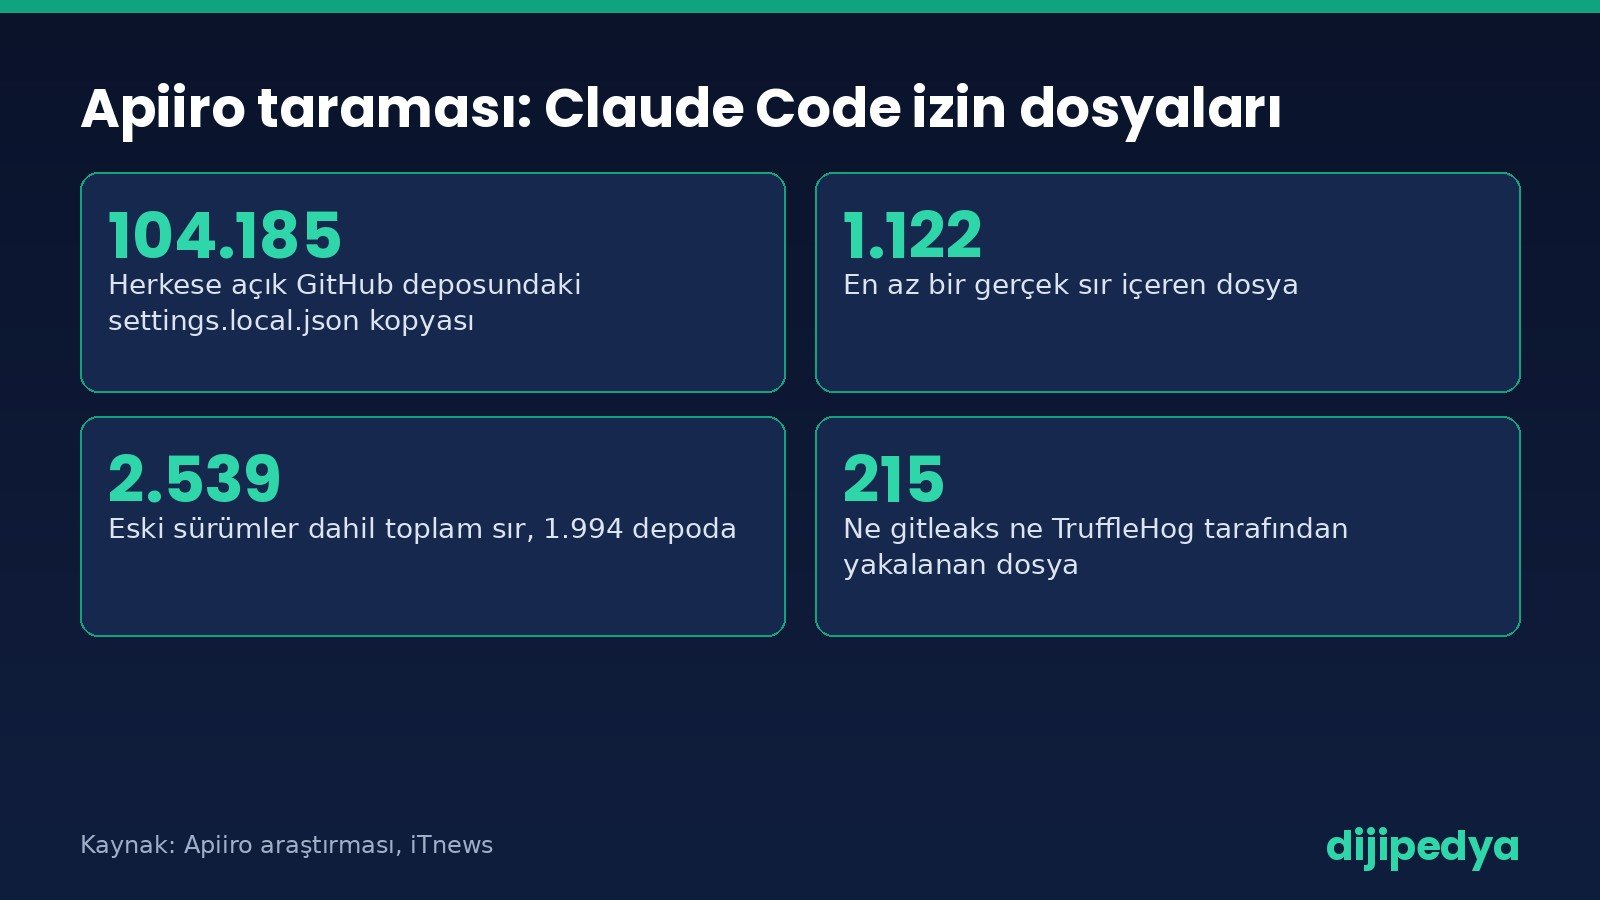
Apiiro herkese açık GitHub’da bu dosyanın 104.185 kopyasını buldu. Bunların 1.122’sinde en az bir gerçek sır vardı ve toplamda 1.379 farklı sır çıktı. Dağılım şöyle:
| Sır türü | Sayı |
|---|---|
| Veritabanı şifresi | 379 |
| Supabase service-role anahtarı | 122 |
| Açık sunuculara SSH girişi (bazıları root şifresiyle) | 43 |
| GitHub, GitLab ve npm token | 42 |
| AWS anahtarı | 23 |
Dosyaların üçte birinden fazlası doğrudan bir veritabanına bağlanıyordu. Çoğu bireysel geliştiricilere ait olsa da 63 kurum da etkilenmiş. Apiiro anahtarların hâlâ çalışıp çalışmadığını test etmedi; ancak bilgilendirdiği kurumlardan biri anahtarının aktif olduğunu doğruladı.
Rakamı büyüten şey kapsamın genişlemesi. Eski dosya sürümleri, ekiplerin bilerek paylaştığı ortak ayar dosyası ve kaydedilmiş ajan sohbet dökümleri eklendiğinde toplam 1.994 depoda 2.539 sırra çıkıyor.
Sır tarayıcıları neden yakalamadı?
Klasik araçlar sızıntının yalnızca bir kısmını gördü. gitleaks 564 dosyayı, TruffleHog 643 dosyayı işaretledi; 215 dosya ikisinden de kaçtı (The Hacker News). Bunun bir nedeni, sırların bilinen anahtar formatlarında değil, uzun bir komut satırının ortasında durması.
Bu dosyalar saldırganların da radarında. Eylül 2025’teki Shai-Hulud npm solucanı, kurbanların dosyalarını TruffleHog ile tarıyordu. Nisan ayında Lakera da 30 npm paketindeki 33 dosyada kimlik bilgisi bulmuştu. Kullanıcılar sorunu Ağustos 2025’ten beri GitHub’da bildiriyor.
Anthropic ne diyor?
Claude Code’un başındaki Boris Cherny, Hacker News’te sorunu kabul etti ve şirketin konuyu incelediğini yazdı. Cherny’ye göre Claude Code şimdiye kadar sırları temizlemiyordu; ekip, otomatik modun bu tür komutları yakalaması ve temel bir sır taraması eklenmesi üzerinde prototip çalışacak. Cherny bunların sorunu tamamen çözmeyebileceğini de ekledi (iTnews).
Cherny ayrıca bir noktanın altını çiziyor: Claude Code dosyayı oluştururken onu .gitignore’a ekliyor. Yani açıkta kalan kopyaların elle oluşturulup Git’e eklenmiş olması gerekiyor. Şirketin önerisi izin kuralları yerine otomatik modu kullanmak ve GitHub gibi platformların sır taramasını açmak.
Claude Code kullanıyorsan şimdi ne yapmalısın?
Apiiro’nun önerileri, bizim ekleyebileceğimiz birkaç pratik adımla birlikte:
- Projende
.claude/settings.local.jsonvar mı bak; içinde şifre, token veya bağlantı adresi geçen kural var mı kontrol et. - Dosyada hiç bulunmuş her kimlik bilgisini yenile. Dosyayı silmek yetmez; sır Git geçmişinde, forklarda ve kopyalarda kalmaya devam eder.
- Dosyayı Git takibinden çıkar ve her deponun .gitignore listesine ekle.
- Sırları komutun içine yazma; ortam değişkeni olarak çağır.
- Tek tek komutları değil, komut kalıplarını onayla.
- GitHub’da secret scanning ve push protection özelliklerini aç.
Claude Code’u ilk kez kuruyorsan güvenli bir başlangıç için Claude Code kurulum rehberimize bakabilirsin. Ekim sonunda ortaya çıkan sahte Claude Code eklentisi vakası da benzer bir dersi hatırlatıyor: kodlama ajanlarının dokunduğu dosyalar artık saldırganlar için değerli bir hedef.
Sıkça Sorulan Sorular
settings.local.json nedir?
Claude Code’un “Yes, and don’t ask again” onaylarını proje klasöründe sakladığı yerel izin dosyası. Komutun tamamı kaydedildiğinde içindeki şifreler de dosyaya yazılabiliyor.
Kaç sır açığa çıktı?
Apiiro’ya göre 1.122 dosyada 1.379 farklı sır bulundu. Eski sürümler, ortak ayar dosyası ve sohbet dökümleri dahil edildiğinde toplam 1.994 depoda 2.539 sır var.
Sorun Claude modelinden mi kaynaklanıyor?
Hayır. Apiiro davranışı farklı modellerle tekrarladı ve sorunun Claude Code aracının izin kaydetme biçiminden kaynaklandığı sonucuna vardı.
Dosyayı silmek yeterli mi?
Değil. Sır Git geçmişinde ve kopyalarda kalır. Dosyada bulunmuş tüm şifre ve anahtarları yenilemek gerekiyor.
Anthropic bir düzeltme yayımladı mı?
Henüz yayımlanmış bir düzeltme yok. Boris Cherny, otomatik modun bu komutları yakalaması ve basit bir sır taraması üzerinde çalışılacağını söyledi.
Kaynaklar
- Coding agents are leaking secrets to GitHub (Apiiro, Kasım 2026)
- “Don’t ask again” in Anthropic’s Claude Code leaks developer secrets (iTnews, 9 Kasım 2026)
- Claude Code’s “Don’t Ask Again” file exposes secrets (The Hacker News, Kasım 2026)
Daha fazla güncel gelişme için Yapay Zeka Haberleri sayfamıza göz at.