Kod yazmadan uygulama yapmayı sağlayan Lovable ile hazırlanmış binlerce sitenin, giriş bile yapılmadan veritabanı kayıtlarını herkese gösterdiği ortaya çıktı. Hamburg merkezli uygulama güvenliği şirketi Crissy Field’ın 14 Kasım 2026’da İngilizce olarak yayımladığı araştırmaya göre incelenen 34.545 Supabase bağlantılı Lovable projesinin 24.664’ü, sayfa açılır açılmaz veritabanından kayıt döndürüyordu. Bulgular ilk olarak 2 Kasım’da Alman iş gazetesi Handelsblatt ile birlikte duyurulmuştu.
İçindekiler
Araştırmada ne bulundu?
Araştırmacılar, Aralık 2025 ile Eylül 2026 arasında Common Crawl arşivlerinde görünen 159.041 Lovable projesini taradı. Bunların 34.545’i veritabanı olarak Supabase kullanıyordu. Bu grubun 24.664’ü, ziyaretçi giriş yapmadan sayfayı açtığında bile veritabanından kayıt gönderiyordu (Crissy Field).
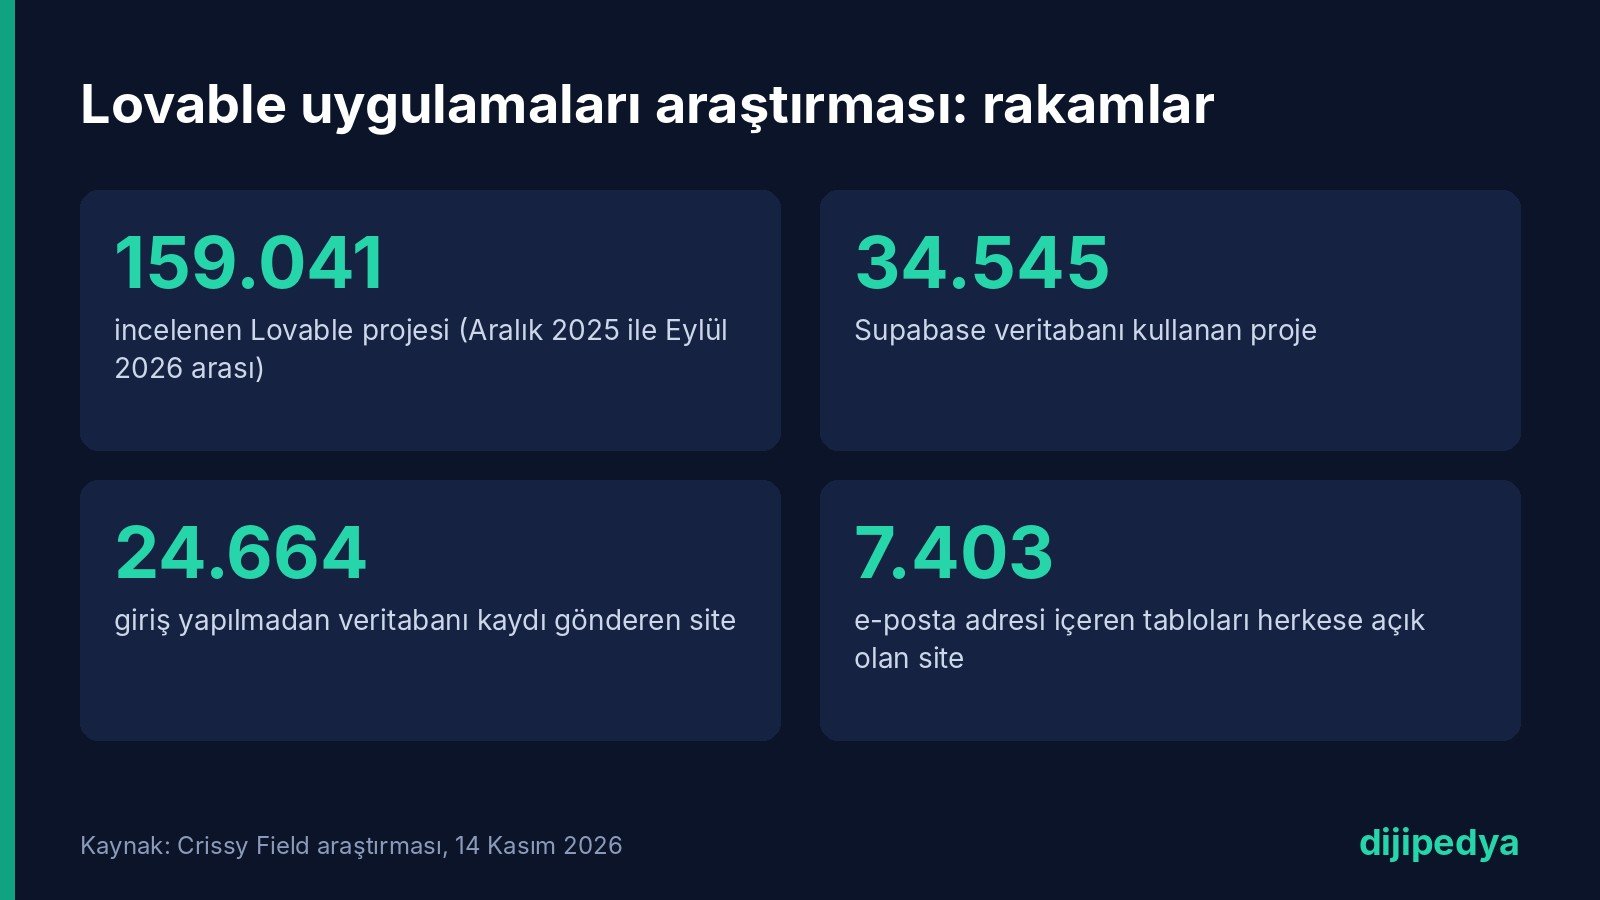
Ekip ayrıca 7.403 sitede, toplam 10.560 tabloda e-posta adresi içeren kayıtların oturum açmadan okunabildiğini tespit etti. Araştırmacılar bu oranın kesin bir sızıntı oranı olmadığını da not ediyor: E-postaların bir kısmı herkese açık iletişim bilgisi ya da test verisi olabilir ve örneklem tüm Lovable uygulamalarını temsil etmiyor.
Hangi veriler açıktaydı?
Raporda tek tek örnek olarak verilen vakalar oldukça ciddi (Crissy Field):
- Bir Alman forumunda 80 binden fazla kullanıcı profili: ad, e-posta, doğum tarihi, cinsiyet
- 200 binden fazla özel sohbet mesajı
- Bilet ve yemek siparişi kayıtlarında telefon, adres, ödeme bilgisi ve bilet kodları
- Bir hizmet sağlayıcıda 1.000’i aşkın pasaport kaydı (numara, son kullanma tarihi, uyruk)
- Kiracı ve ev sahipleriyle ilgili iç e-postaların yapay zekâyla üretilmiş özetleri
- Bir sağlayıcının müşterilerine gönderilmiş 280 bin e-posta
Araştırmacılar etkilenen sitelerin adreslerini ve verileri çekmekte kullanılabilecek betikleri yayımlamadı.
Sorun Lovable’da mı, uygulamalarda mı?
Raporda Lovable’a veya Supabase’e yönelik bir saldırı ya da sızma tespit edilmedi. Sorun uygulamaların kendi ayarlarında. Supabase ile çalışan uygulamalar tarayıcıya herkese açık bir anahtar gönderir. Bu tasarım gereğidir, ama güvenliği sağlayan şey her tabloda Satır Düzeyi Güvenlik (Row Level Security, RLS) kurallarının açık ve doğru yazılmış olmasıdır. Supabase belgelerine göre RLS kapalı bir tabloya bu anahtara sahip herkes erişebilir.
Yapay zekâ ajanları uygulamayı hızlıca çalışır hale getirmeye odaklandığında RLS adımı atlanabiliyor ya da herkese izin veren gevşek kurallar yazılabiliyor. Kullanıcı arayüzde her şeyin düzgün çalıştığını görüyor, arka planda veritabanının herkese açık olduğunu fark etmiyor. Vibe coding yaklaşımının bu tarafını {a(“https://dijipedya.com/vibe-coding-nedir-nasil-yapilir/”, “Vibe Coding Nedir?”, False)} rehberimizde de ele almıştık.
Lovable ne diyor?
Lovable, uygulamaları yayımlarken çalışan bir “Quick scan” ve tüm kodu inceleyen bir “Deep scan” aracı sunuyor. Quick scan, kayıt bazında erişim kontrolü olmayan tabloları ve herkesi geçiren kuralları işaretliyor. Ancak şirketin güvenlik belgelerinde bu araçların “tam güvenlik garantisi veremeyeceği” ve uygulamanın güvenlik gereksinimlerini karşılamaktan kullanıcının sorumlu olduğu açıkça yazıyor.
Basına yansıyan değerlendirmelere göre Lovable, sorunu kendi yapay zekâsındaki bir hata olarak görmüyor ve Supabase yapılandırmasıyla ilgili, sektör genelinde bilinen bir problem olarak tanımlıyor. Şirketin bu araştırmaya özel resmi bir blog açıklaması bulunmuyor.
Lovable ile uygulama yaptıysan ne yapmalısın?
- RLS’i her tabloda aç: Supabase panelinde her tablonun RLS durumunu kontrol et (Supabase).
- “Herkese izin ver” kurallarını kaldır: Kuralları oturum açan kullanıcının kimliğine bağla, böylece herkes yalnızca kendi kayıtlarını görür.
- Çıkış yapmış halde test et: Uygulamayı gizli sekmede aç, tarayıcının geliştirici araçlarında giden isteklere bak ve hangi verilerin geldiğini kontrol et.
- Deep scan çalıştır: Lovable’ın güvenlik taramasını yayın öncesi ve her büyük değişiklikten sonra tekrarla.
- Gerçek kişisel veri toplamadan önce insan incelemesi al: Kimlik, ödeme veya sağlık verisi işleyen uygulamalarda bir güvenlik uzmanına baktır.
Lovable’ı yeni kullanmaya başlayanlar için Lovable rehberimize de bu güvenlik notunu ekledik.
Sıkça Sorulan Sorular
Lovable hacklendi mi?
Hayır. Araştırmada Lovable veya Supabase sistemlerine yönelik bir saldırı bulunmadı. Veriler, uygulamalardaki eksik ya da gevşek RLS kuralları nedeniyle oturum açmadan okunabiliyordu.
Kaç Lovable uygulaması etkilendi?
Supabase kullanan 34.545 projenin 24.664’ü giriş yapılmadan veritabanı kaydı gönderiyordu. 7.403 sitede e-posta içeren tablolar herkese açıktı.
Supabase RLS nedir?
Row Level Security, veritabanındaki her satıra kimin erişebileceğini belirleyen kurallardır. Kapalı olduğunda herkese açık anahtarı bilen herkes tabloya erişebilir.
Uygulamamın etkilenip etkilenmediğini nasıl anlarım?
Uygulamayı çıkış yapmış halde aç, tarayıcının ağ sekmesinde Supabase isteklerine bak ve başka kullanıcılara ait veri gelip gelmediğini kontrol et. Ardından her tabloda RLS’in açık olduğundan emin ol.
Kaynaklar
- Lovable: Many apps expose sensitive data (Crissy Field, 14 Kasım 2026)
- Security (Lovable Docs)
- Row Level Security (Supabase Docs)
Daha fazla güncel gelişme için Yapay Zeka Haberleri sayfamıza göz at.
Dijipedya’da İlgili İçerikler
- Lovable Nedir? Kod Yazmadan Uygulama Yapma Rehberi
- Vibe Coding Nedir? Ne İşe Yarar, Nasıl Yapılır?
- Notion AI Sohbetleri Sızdı: Fireworks AI Saldırısı
- Railway Saldırısında Çalınan Yapay Zekâ Anahtarları
- Claude Code’daki “Bir Daha Sorma” Seçeneği Şifreleri Sızdırıyordu
- Emergent AI Nasıl Kullanılır?
- Emergent vs Bolt vs Replit vs Lovable